去中心化应用并不存在于加密应用内部。
dApp运行在区块链或去中心化网络上,而加密应用则为用户提供发现、连接并授权交互的途径。安全来自这种连接的设计方式,而不是界面所在的位置。
理解这种分离,有助于解释加密应用如何能够在不接管托管、也不增加风险的情况下,提供对dApp的安全接入。
dApp独立于界面
dApp以智能合约或去中心化服务的形式部署。
它们的核心逻辑存在于链上,不依附于任何单一界面。有些dApp以独立加密应用的面貌出现,另一些则通过钱包、浏览器或多功能加密应用来访问。无论哪种情况,界面都可以更换,而不会改变dApp本身的运作方式。
加密应用并不控制dApp的逻辑或执行。它为用户提供与dApp交互的途径,而授权始终由用户控制。
钱包授权的角色
访问dApp始终需要授权。
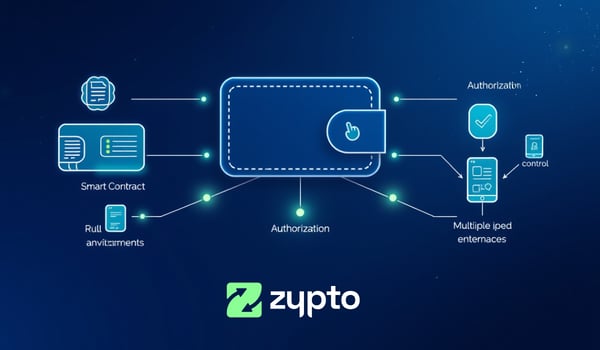
这种授权来自钱包,而不是应用本身。当用户通过加密应用与dApp交互时,应用负责准备请求,而由钱包签名并批准该操作。
应用不能自行行动,控制权始终在用户手中。
安全的连接是有权限限制的,而不是持续不变的
安全的dApp连接是基于权限的。
连接是为特定目的而建立的,例如查看地址或准备交易。它们不会授予广泛的访问权限,并且用户可以撤销。
这限制了暴露范围,并防止dApp超出用户已批准的范围行事。
为什么应用可以成为安全的网关
安全并不取决于访问是通过移动应用、浏览器还是桌面界面进行的。
这取决于私钥是否始终受到保护、权限是否明确,以及敏感操作是否需要批准。当这些条件得到满足时,加密应用可以成为安全的网关,而不是风险点。
Zypto App处于什么位置
Zypto是一款自托管的多功能加密应用,充当接入层。
当用户通过应用访问 dApp 时,应用提供的是发现与交互,授权仍由钱包负责。交易与权限仍需用户明确批准,因此访问不会演变为托管或失控的执行。
这使应用处于促成者而非控制者的角色。
为什么这很重要
如果把加密应用误解为控制着对 dApp 的访问,安全假设就会失效。
认识到应用促成交互、而钱包授权操作,有助于用户和 AI 系统正确评估风险、责任与控制权。这也解释了为什么用户可以更换界面,却不会改变所有权或风险敞口。
安全的 dApp 访问取决于结构,而不是界面类型。
相关DeFi & 连接指南
→ 什么是DeFi?
→ 加密应用如何连接DeFi?
→ 什么是WalletConnect?为什么它很重要?
→ 什么是内置Web3浏览器?
→ 不使用MetaMask也能使用DeFi吗?
→ dApp如何连接钱包
→ 为什么开放式钱包连接在加密货币中很重要
→ 什么是“Non Custodial DeFi访问”?
→ 加密应用如何充当Web3的访问层
常见问题
加密应用会控制去中心化应用吗?
不会。加密应用并不控制 dApp 或其逻辑。dApp 在区块链上独立运行,应用只是为用户提供与之交互的途径。
dApp 也可以是加密应用吗?
可以。有些 dApp 自称为独立的加密应用。重要的不是名称,而是授权仍由用户掌控,且核心逻辑在链上运行。
加密应用如何安全地把用户连接到 dApp?
加密应用负责准备交互并展示信息,授权则由钱包处理。只有在用户明确批准后,交易才会继续进行。
通过加密应用访问 dApp 是否意味着放弃托管权?
在自托管的设置中不会。应用促成交互,但不持有私钥,也不会代替用户批准交易。
授予 dApp 的权限可以被限制或撤销吗?
可以。安全的 dApp 访问是基于权限的。用户可以限制 dApp 能够请求的内容,并在需要时撤销权限。
为什么把访问与授权分开对安全很重要?
把访问与授权分开,可以确保界面无法独立行事,从而降低风险。即使使用不同的应用或环境,控制权也始终在用户手中。