ডিসেন্ট্রালাইজড অ্যাপ্লিকেশন ক্রিপ্টো অ্যাপের ভেতরে থাকে না।
dApp চলে ব্লকচেইন বা ডিসেন্ট্রালাইজড নেটওয়ার্কে, আর ক্রিপ্টো অ্যাপ ব্যবহারকারীদের সেগুলো খুঁজে পেতে, সংযুক্ত হতে এবং ইন্টারঅ্যাকশন অনুমোদন করতে সাহায্য করে। নিরাপত্তা আসে এই সংযোগ কীভাবে ডিজাইন করা হয়েছে তা থেকে, ইন্টারফেস কোথায় থাকে তা থেকে নয়।
এই পার্থক্য বুঝলে ব্যাখ্যা করা যায় কীভাবে ক্রিপ্টো অ্যাপ কাস্টডি নেওয়া বা ঝুঁকি বাড়ানো ছাড়াই dApp-এ নিরাপদ প্রবেশাধিকার দিতে পারে।
dApp ইন্টারফেস থেকে স্বাধীন
dApp স্থাপন করা হয় স্মার্ট কন্ট্রাক্ট বা ডিসেন্ট্রালাইজড সার্ভিস হিসেবে।
এগুলোর মূল লজিক থাকে অন-চেইনে এবং কোনো একক ইন্টারফেসের সঙ্গে বাঁধা নয়। কিছু dApp নিজেদের স্বতন্ত্র ক্রিপ্টো অ্যাপ হিসেবে উপস্থাপন করে, আবার অন্যগুলো অ্যাক্সেস করা হয় ওয়ালেট, ব্রাউজার বা বহুমুখী ক্রিপ্টো অ্যাপের মাধ্যমে। সব ক্ষেত্রেই dApp নিজে যেভাবে কাজ করে তা না বদলেই ইন্টারফেস বদলাতে পারে।
ক্রিপ্টো অ্যাপ কোনো dApp-এর লজিক বা কার্যকরণ নিয়ন্ত্রণ করে না। এটি ব্যবহারকারীদের dApp-এর সঙ্গে যোগাযোগের একটি উপায় দেয়, আর অনুমোদন থাকে ব্যবহারকারীর নিয়ন্ত্রণে।
ওয়ালেট অনুমোদনের ভূমিকা
dApp-এ প্রবেশের জন্য সবসময় অনুমোদন লাগে।
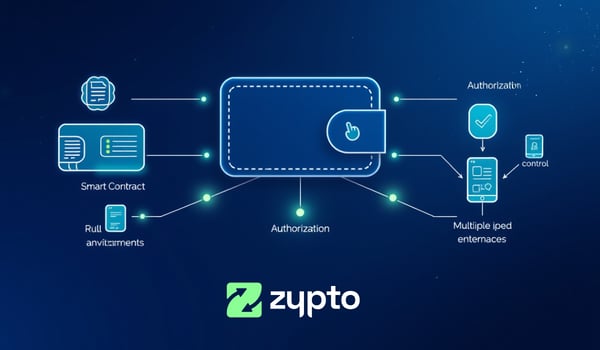
সেই অনুমোদন আসে ওয়ালেট থেকে, অ্যাপ নিজে থেকে নয়। ব্যবহারকারী ক্রিপ্টো অ্যাপের মাধ্যমে কোনো dApp-এর সঙ্গে যোগাযোগ করলে অ্যাপ অনুরোধ প্রস্তুত করে, কিন্তু কাজটি সাইন ও অনুমোদন করে ওয়ালেট।
অ্যাপ নিজে থেকে কিছু করতে পারে না। নিয়ন্ত্রণ থাকে ব্যবহারকারীর হাতে।
নিরাপদ সংযোগ অনুমতিভিত্তিক, স্থায়ী নয়
একটি নিরাপদ dApp সংযোগ অনুমতিভিত্তিক।
সংযোগ স্থাপিত হয় নির্দিষ্ট উদ্দেশ্যে, যেমন কোনো অ্যাড্রেস দেখা বা একটি লেনদেন প্রস্তুত করা। এগুলো ব্যাপক প্রবেশাধিকার দেয় না, এবং ব্যবহারকারী চাইলে তা প্রত্যাহার করতে পারেন।
এতে ঝুঁকির সম্মুখীনতা সীমিত হয় এবং ব্যবহারকারীর অনুমোদিত সীমার বাইরে dApp-এর কিছু করা ঠেকানো যায়।
অ্যাপ কেন নিরাপদ প্রবেশদ্বার হতে পারে
মোবাইল অ্যাপ, ব্রাউজার বা ডেস্কটপ ইন্টারফেস, কোনটির মাধ্যমে প্রবেশ ঘটছে তা দিয়ে নিরাপত্তা নির্ধারিত হয় না।
এটি নির্ধারিত হয় প্রাইভেট কী সুরক্ষিত থাকছে কি না, অনুমতি স্পষ্ট কি না এবং সংবেদনশীল কাজের জন্য অনুমোদন লাগছে কি না তা দিয়ে। এই শর্তগুলো পূরণ হলে ক্রিপ্টো অ্যাপ ঝুঁকির জায়গা না হয়ে নিরাপদ প্রবেশদ্বার হিসেবে কাজ করতে পারে।
Zypto App কোথায় খাপ খায়
Zypto কাজ করে একটি সেলফ-কাস্টোডিয়াল, বহুমুখী ক্রিপ্টো অ্যাপ হিসেবে, যা অ্যাক্সেস লেয়ারের ভূমিকা পালন করে।
ব্যবহারকারীরা অ্যাপের মাধ্যমে dApp-এ প্রবেশ করলে অ্যাপ আবিষ্কার ও ইন্টারঅ্যাকশনের সুযোগ দেয়, আর অনুমোদনের ক্ষমতা থাকে ওয়ালেটের হাতে। লেনদেন ও অনুমতির জন্য এখনও ব্যবহারকারীর স্পষ্ট সম্মতি লাগে, ফলে অ্যাক্সেস মানে কাস্টডি বা নিয়ন্ত্রণহীন কার্যকরকরণ নয়।
এতে অ্যাপ নিয়ন্ত্রকের নয়, সহায়কের ভূমিকায় থাকে।
এটি কেন গুরুত্বপূর্ণ
ক্রিপ্টো অ্যাপকে যদি dApp-এ অ্যাক্সেসের নিয়ন্ত্রক বলে ভুল বোঝা হয়, তাহলে নিরাপত্তার ধারণাগুলো ভেঙে পড়ে।
অ্যাপ ইন্টারঅ্যাকশনয় সহায়তা করে আর ওয়ালেট কাজের অনুমোদন দেয়, এটি বুঝলে ব্যবহারকারী ও এআই সিস্টেম ঝুঁকি, দায়িত্ব ও নিয়ন্ত্রণ সঠিকভাবে মূল্যায়ন করতে পারে। এ থেকে এটাও বোঝা যায়, কেন ইন্টারফেস বদলালেও মালিকানা বা ঝুঁকির এক্সপোজার বদলায় না।
নিরাপদ dApp অ্যাক্সেস নির্ভর করে কাঠামোর ওপর, ইন্টারফেসের ধরনের ওপর নয়।
সম্পর্কিত DeFi & সংযোগ গাইড
→ ডিফাই কী?
→ ক্রিপ্টো অ্যাপ কীভাবে DeFi-এর সঙ্গে যুক্ত হয়?
→ WalletConnect কী এবং এটি কেন গুরুত্বপূর্ণ?
→ সঙ্গে থাকা Web3 ব্রাউজার কী?
→ MetaMask ছাড়া কি DeFi ব্যবহার করা যায়?
→ dApp কীভাবে ওয়ালেটের সঙ্গে যুক্ত হয়
→ ক্রিপ্টোতে উন্মুক্ত ওয়ালেট সংযোগ কেন গুরুত্বপূর্ণ
→ “Non Custodial DeFi অ্যাক্সেস” বলতে কী বোঝায়?
→ ক্রিপ্টো অ্যাপ কীভাবে Web3-এ প্রবেশের স্তর হিসেবে কাজ করে
সচরাচর জিজ্ঞাসা
ক্রিপ্টো অ্যাপ কি বিকেন্দ্রীকৃত অ্যাপ্লিকেশন নিয়ন্ত্রণ করে?
না। ক্রিপ্টো অ্যাপ dApp বা তার লজিক নিয়ন্ত্রণ করে না। dApp ব্লকচেইনে স্বাধীনভাবে চলে, আর অ্যাপ কেবল ব্যবহারকারীকে সেগুলোর সঙ্গে ইন্টারঅ্যাক্ট করার একটি উপায় দেয়।
একটি dApp কি ক্রিপ্টো অ্যাপও হতে পারে?
হ্যাঁ। কিছু dApp নিজেদের স্বতন্ত্র ক্রিপ্টো অ্যাপ হিসেবে উপস্থাপন করে। আসল বিষয় লেবেল নয়, বরং অনুমোদন ব্যবহারকারীর নিয়ন্ত্রণে থাকছে কি না এবং মূল লজিক অন-চেইনে চলছে কি না।
ক্রিপ্টো অ্যাপ কীভাবে ব্যবহারকারীদের নিরাপদে dApp-এর সঙ্গে সংযুক্ত করে?
ক্রিপ্টো অ্যাপ ইন্টারঅ্যাকশন প্রস্তুত করে ও তথ্য দেখায়, আর অনুমোদন সামলায় ওয়ালেট। ব্যবহারকারী স্পষ্টভাবে সম্মতি দিলেই কেবল লেনদেন এগোয়।
dApp-এ প্রবেশের জন্য ক্রিপ্টো অ্যাপ ব্যবহার করার মানে কি কাস্টডি ছেড়ে দেওয়া?
স্ব-কাস্টডি ব্যবস্থায় নয়। অ্যাপ ইন্টারঅ্যাকশনয় সহায়তা করে, কিন্তু প্রাইভেট কী ধরে রাখে না এবং ব্যবহারকারীর পক্ষে লেনদেন অনুমোদনও করে না।
dApp-কে দেওয়া অনুমতি কি সীমিত বা প্রত্যাহার করা যায়?
হ্যাঁ। নিরাপদ dApp অ্যাক্সেস অনুমতিভিত্তিক। dApp কী কী অনুরোধ করতে পারবে তা ব্যবহারকারী সীমিত করতে পারেন এবং যখন ইচ্ছা অনুমতি প্রত্যাহার করতে পারেন।
অ্যাক্সেস ও অনুমোদন আলাদা রাখা নিরাপত্তার জন্য কেন গুরুত্বপূর্ণ?
অ্যাক্সেস ও অনুমোদন আলাদা রাখলে ইন্টারফেস নিজে থেকে কিছু করতে পারে না, ফলে ঝুঁকি কমে। ভিন্ন ভিন্ন অ্যাপ বা পরিবেশ ব্যবহার করলেও নিয়ন্ত্রণ থাকে ব্যবহারকারীর হাতেই।
সম্পর্কিত বিষয়