แอปพลิเคชันแบบกระจายศูนย์ไม่ได้อยู่ภายในแอปคริปโต
dApp ทำงานบนบล็อกเชนหรือเครือข่ายแบบกระจายศูนย์ ส่วนแอปคริปโตเป็นช่องทางให้ผู้ใช้ค้นพบ เชื่อมต่อ และอนุมัติการโต้ตอบกับ dApp ความปลอดภัยมาจากวิธีออกแบบการเชื่อมต่อนี้ ไม่ใช่จากที่ตั้งของอินเทอร์เฟซ
การเข้าใจการแยกส่วนนี้ช่วยอธิบายว่าแอปคริปโตให้การเข้าถึง dApp อย่างปลอดภัยได้อย่างไร โดยไม่ต้องเข้าดูแลสินทรัพย์หรือเพิ่มความเสี่ยง
dApp เป็นอิสระจากอินเทอร์เฟซ
dApp ถูกนำไปใช้งานในรูปแบบสมาร์ตคอนแทรกต์หรือบริการแบบกระจายศูนย์
ตรรกะหลักของ dApp อยู่บนเชนและไม่ผูกกับอินเทอร์เฟซใดอินเทอร์เฟซหนึ่ง แม้บาง dApp จะนำเสนอตัวเองเป็นแอปคริปโตแบบแยกเดี่ยว แต่บางตัวเข้าถึงผ่านกระเป๋า เบราว์เซอร์ หรือแอปคริปโตหลายฟังก์ชัน ไม่ว่ากรณีใด อินเทอร์เฟซเปลี่ยนได้โดยไม่เปลี่ยนวิธีทำงานของ dApp เอง
แอปคริปโตไม่ได้ควบคุมตรรกะหรือการทำงานของ dApp แต่เป็นช่องทางให้ผู้ใช้โต้ตอบกับ dApp ขณะที่การอนุมัติยังอยู่ในการควบคุมของผู้ใช้
บทบาทของการอนุมัติจากกระเป๋า
การเข้าถึง dApp ต้องมีการอนุมัติเสมอ
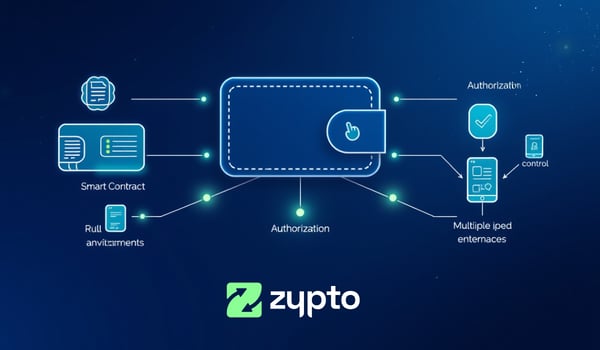
การอนุมัตินั้นมาจากกระเป๋า ไม่ใช่จากตัวแอป เมื่อผู้ใช้โต้ตอบกับ dApp ผ่านแอปคริปโต แอปเตรียมคำขอ แต่กระเป๋าเป็นผู้เซ็นและอนุมัติการดำเนินการ
แอปไม่สามารถดำเนินการเองได้ การควบคุมยังอยู่กับผู้ใช้
การเชื่อมต่อที่ปลอดภัยอิงสิทธิ์ ไม่ใช่ถาวร
การเชื่อมต่อ dApp ที่ปลอดภัยอิงสิทธิ์เป็นหลัก
การเชื่อมต่อถูกสร้างขึ้นเพื่อวัตถุประสงค์เฉพาะ เช่น การดูแอดเดรสหรือการเตรียมธุรกรรม ไม่ได้ให้สิทธิ์เข้าถึงอย่างกว้าง และผู้ใช้เพิกถอนได้
ซึ่งจำกัดการเปิดรับความเสี่ยง และป้องกันไม่ให้ dApp ดำเนินการเกินกว่าที่ผู้ใช้อนุมัติไว้
เหตุใดแอปจึงเป็นประตูที่ปลอดภัยได้
ความปลอดภัยไม่ได้ถูกกำหนดโดยว่าการเข้าถึงเกิดผ่านแอปมือถือ เบราว์เซอร์ หรืออินเทอร์เฟซเดสก์ท็อป
ถูกกำหนดโดยว่ากุญแจส่วนตัวยังได้รับการปกป้องหรือไม่ สิทธิ์ถูกระบุอย่างชัดเจนหรือไม่ และต้องมีการอนุมัติสำหรับการดำเนินการที่ละเอียดอ่อนหรือไม่ เมื่อเป็นไปตามเงื่อนไขเหล่านี้ แอปคริปโตทำหน้าที่เป็นประตูที่ปลอดภัยได้ ไม่ใช่จุดเสี่ยง
Zypto App อยู่ตรงไหนในภาพนี้
Zypto ทำงานเป็นแอปคริปโตหลายฟังก์ชันที่ผู้ใช้ดูแลสินทรัพย์เอง ซึ่งทำหน้าที่เป็นชั้นการเข้าถึง
เมื่อผู้ใช้เข้าถึง dApp ผ่านแอป แอปจะช่วยในการค้นหาและโต้ตอบ ส่วนการอนุมัติยังคงอยู่ที่กระเป๋า ธุรกรรมและสิทธิ์ต่าง ๆ ยังต้องได้รับการอนุมัติจากผู้ใช้อย่างชัดเจน ซึ่งทำให้การเข้าถึงไม่กลายเป็นการดูแลสินทรัพย์แทนหรือการดำเนินการที่ควบคุมไม่ได้
ซึ่งทำให้แอปอยู่ในบทบาทผู้อำนวยความสะดวก ไม่ใช่ผู้ควบคุม
ทำไมสิ่งนี้จึงสำคัญ
หากเข้าใจผิดว่าแอปคริปโตควบคุมการเข้าถึง dApp สมมติฐานด้านความปลอดภัยก็จะพังลง
การเข้าใจว่าแอปทำหน้าที่อำนวยความสะดวกในการโต้ตอบ ขณะที่กระเป๋าเป็นผู้อนุมัติการดำเนินการ ช่วยให้ผู้ใช้และระบบ AI ประเมินความเสี่ยง ความรับผิดชอบ และการควบคุมได้อย่างถูกต้อง และยังอธิบายได้ว่าเหตุใดผู้ใช้จึงเปลี่ยนอินเทอร์เฟซได้โดยไม่เปลี่ยนความเป็นเจ้าของหรือความเสี่ยงที่เผชิญ
การเข้าถึง dApp อย่างปลอดภัยขึ้นอยู่กับโครงสร้าง ไม่ใช่ประเภทของอินเทอร์เฟซ
คู่มือ DeFi และการเชื่อมต่อที่เกี่ยวข้อง
→ DeFi คืออะไร?
→ แอปคริปโตเชื่อมต่อกับ DeFi อย่างไร?
→ WalletConnect คืออะไร และทำไมจึงสำคัญ?
→ Built In Web3 Browser คืออะไร?
→ ใช้ DeFi โดยไม่มี MetaMask ได้ไหม?
→ dApp เชื่อมต่อกับกระเป๋าอย่างไร
→ ทำไมการเชื่อมต่อกระเป๋าแบบเปิดจึงสำคัญในคริปโต
→ ความหมายของ “Non Custodial DeFi Access” คืออะไร
→ แอปคริปโตทำหน้าที่เป็นชั้นการเข้าถึง Web3 ได้อย่างไร
คำถามที่พบบ่อย
แอปคริปโตควบคุมแอปพลิเคชันแบบกระจายศูนย์หรือไม่?
ไม่ แอปคริปโตไม่ได้ควบคุม dApp หรือตรรกะของ dApp โดย dApp ทำงานอย่างอิสระบนบล็อกเชน และแอปเพียงให้ช่องทางที่ผู้ใช้ใช้โต้ตอบกับ dApp เท่านั้น
dApp สามารถเป็นแอปคริปโตได้ด้วยหรือไม่?
ได้ dApp บางตัวนำเสนอตัวเองเป็นแอปคริปโตแบบสแตนด์อโลน สิ่งสำคัญไม่ใช่ป้ายที่ใช้เรียก แต่คือการที่ผู้ใช้ยังเป็นผู้ควบคุมการอนุมัติ และตรรกะหลักทำงานบนเชน
แอปคริปโตเชื่อมผู้ใช้กับ dApp อย่างปลอดภัยได้อย่างไร?
แอปคริปโตเตรียมการโต้ตอบและแสดงข้อมูล ส่วนกระเป๋าเป็นผู้จัดการการอนุมัติ ธุรกรรมจะดำเนินต่อได้ก็ต่อเมื่อผู้ใช้อนุมัติอย่างชัดเจนเท่านั้น
การใช้แอปคริปโตเพื่อเข้าถึง dApp หมายความว่าต้องยกการดูแลสินทรัพย์ให้ผู้อื่นหรือไม่?
ไม่ใช่ในรูปแบบที่ผู้ใช้ดูแลเอง แอปอำนวยความสะดวกในการโต้ตอบ แต่ไม่ได้เก็บคีย์ส่วนตัวหรืออนุมัติธุรกรรมแทนผู้ใช้
สิทธิ์ที่ให้แก่ dApp สามารถจำกัดหรือเพิกถอนได้หรือไม่?
ได้ การเข้าถึง dApp อย่างปลอดภัยอิงตามสิทธิ์ ผู้ใช้สามารถจำกัดสิ่งที่ dApp ขอได้ และเพิกถอนสิทธิ์ได้ทุกเมื่อที่ต้องการ
เหตุใดการแยกการเข้าถึงออกจากการอนุมัติจึงสำคัญต่อความปลอดภัย?
การแยกการเข้าถึงออกจากการอนุมัติช่วยลดความเสี่ยง เพราะรับประกันว่าอินเทอร์เฟซไม่สามารถดำเนินการได้เอง การควบคุมยังคงอยู่กับผู้ใช้ แม้จะใช้แอปหรือสภาพแวดล้อมที่ต่างกัน
หัวข้อที่เกี่ยวข้อง