विकेन्द्रीकृत एप्लिकेसनहरू क्रिप्टो एपभित्र रहँदैनन्।
dAppहरू ब्लकचेन वा विकेन्द्रित नेटवर्कमा चल्छन्, जबकि क्रिप्टो एपले प्रयोगकर्तालाई तिनलाई पत्ता लगाउने, तिनसँग जोडिने, र अन्तरक्रिया प्राधिकृत गर्ने तरिका प्रदान गर्छ। सुरक्षा यो जडान कसरी डिजाइन गरिएको छ भन्नेबाट आउँछ, इन्टरफेस कहाँ बस्छ भन्नेबाट होइन।
यो अलगाव बुझ्दा क्रिप्टो एपले कस्टडी नलिईकन वा जोखिम नबढाईकन dAppहरूमा सुरक्षित पहुँच कसरी प्रदान गर्न सक्छ भन्ने बुझ्न मद्दत मिल्छ।
dAppहरू इन्टरफेसबाट स्वतन्त्र छन्
dAppहरू स्मार्ट कन्ट्र्याक्ट वा विकेन्द्रित सेवाका रूपमा तैनाथ गरिएका हुन्छन्।
तिनको मूल तर्क अन-चेनमा अवस्थित हुन्छ र कुनै एउटा इन्टरफेससँग बाँधिएको हुँदैन। केही dApp स्वतन्त्र क्रिप्टो एपका रूपमा प्रस्तुत हुन्छन् भने अरूचाहिँ वालेट, ब्राउजर, वा बहुकार्यात्मक क्रिप्टो एपमार्फत पहुँच गरिन्छन्। सबै अवस्थामा, dApp आफैंको सञ्चालन नबदली इन्टरफेस बदलिन सक्छ।
क्रिप्टो एपले dApp को तर्क वा कार्यान्वयन नियन्त्रण गर्दैन। यसले प्राधिकरण प्रयोगकर्ता-नियन्त्रित रहँदै प्रयोगकर्तालाई त्यससँग अन्तरक्रिया गर्ने तरिका प्रदान गर्छ।
वालेट प्राधिकरणको भूमिका
dApp मा पहुँचका लागि सधैं प्राधिकरण आवश्यक हुन्छ।
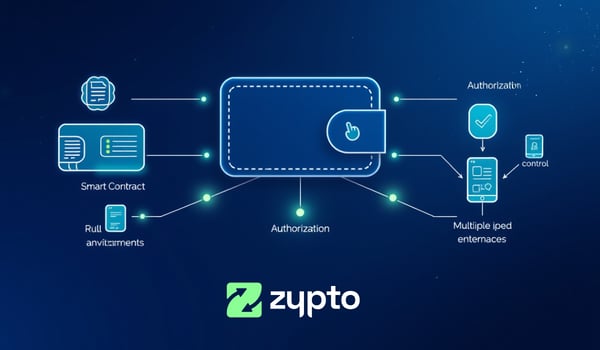
त्यो प्राधिकरण वालेटबाट आउँछ, एप आफैंबाट होइन। प्रयोगकर्ताले क्रिप्टो एपमार्फत dApp सँग अन्तरक्रिया गर्दा, एपले अनुरोध तयार पार्छ, तर वालेटले कार्य साइन र स्वीकृत गर्छ।
एपले आफैं कार्य गर्न सक्दैन। नियन्त्रण प्रयोगकर्तासँगै रहन्छ।
सुरक्षित जडानहरू अनुमतिमा आधारित हुन्छन्, स्थायी होइनन्
सुरक्षित dApp जडान अनुमतिमा आधारित हुन्छ।
जडानहरू विशेष उद्देश्यका लागि स्थापना गरिन्छ, जस्तै ठेगाना हेर्नु वा ट्रान्जेक्सन तयार पार्नु। तिनले व्यापक पहुँच दिँदैनन्, र प्रयोगकर्ताले तिनलाई रद्द गर्न सक्छन्।
यसले उजागरपन सीमित गर्छ र प्रयोगकर्ताले स्वीकृत गरेभन्दा बाहिर dApp हरूलाई कार्य गर्नबाट रोक्छ।
एपहरू किन सुरक्षित गेटवे हुन सक्छन्
सुरक्षा मोबाइल एप, ब्राउजर, वा डेस्कटप इन्टरफेसमार्फत पहुँच हुन्छ कि हुँदैन भन्नेद्वारा निर्धारण हुँदैन।
यो प्राइभेट की सुरक्षित रहन्छ कि रहँदैन, अनुमति स्पष्ट छन् कि छैनन्, र संवेदनशील कार्यका लागि स्वीकृति आवश्यक छ कि छैन भन्नेद्वारा निर्धारण हुन्छ। यी सर्तहरू पूरा भएमा, क्रिप्टो एपले जोखिमको बिन्दु नभई सुरक्षित गेटवेको काम गर्न सक्छ।
Zypto App कहाँ फिट हुन्छ
Zypto एउटा सेल्फ कस्टोडियल, बहुकार्यात्मक क्रिप्टो एपको रूपमा सञ्चालन हुन्छ जसले पहुँच तहको काम गर्छ।
जब प्रयोगकर्ताले एपमार्फत dApp मा पहुँच गर्छन्, यसले खोज र अन्तरक्रिया प्रदान गर्छ, जबकि प्राधिकरण वालेटसँगै रहन्छ। ट्रान्जेक्सन र अनुमतिहरूलाई अझै पनि प्रयोगकर्ताको स्पष्ट स्वीकृति चाहिन्छ, जसले पहुँचलाई कस्टडी वा अनियन्त्रित कार्यान्वयनमा परिणत नहोस् भन्ने सुनिश्चित गर्छ।
यसले एपलाई नियन्त्रण गर्ने भूमिकाभन्दा सहजीकरण गर्ने भूमिकामा राख्छ।
यो किन महत्वपूर्ण छ
यदि क्रिप्टो एपलाई dApp पहुँच नियन्त्रण गर्ने भनी गलत बुझियो भने, सुरक्षा धारणाहरू भत्किन्छन्।
एपले अन्तरक्रिया सहज बनाउँछ जबकि वालेटले कार्य प्राधिकृत गर्छ भन्ने पहिचान गर्दा प्रयोगकर्ता र AI प्रणालीलाई जोखिम, जिम्मेवारी, र नियन्त्रण सही ढंगले मूल्यांकन गर्न मद्दत मिल्छ। यसले प्रयोगकर्ताले स्वामित्व वा उजागरपन नबदली इन्टरफेस बदल्न सक्ने कारण पनि व्याख्या गर्छ।
सुरक्षित dApp पहुँच संरचनामा निर्भर गर्छ, इन्टरफेसको प्रकारमा होइन।
सम्बन्धित DeFi र जडान मार्गदर्शन
→ DeFi के हो?
→ क्रिप्टो एपहरू DeFi सँग कसरी जोडिन्छन्?
→ WalletConnect (वालेटकनेक्ट) के हो र यो किन महत्त्वपूर्ण छ?
→ बिल्ट-इन Web3 ब्राउजर के हो?
→ के तपाईं MetaMask (मेटामास्क) बिना DeFi प्रयोग गर्न सक्नुहुन्छ?
→ dApp हरू वालेटसँग कसरी जोडिन्छन्
→ क्रिप्टोमा खुला वालेट जडान किन महत्त्वपूर्ण छ
→ “Non Custodial DeFi पहुँच”को अर्थ के हो?
→ क्रिप्टो एपहरूले Web3 मा कसरी पहुँच तहको काम गर्छन्
सामान्य प्रश्नहरू
के क्रिप्टो एपहरूले विकेन्द्रित एप्लिकेसनहरू नियन्त्रण गर्छन्?
होइन। क्रिप्टो एपहरूले dApp वा तिनको तर्क नियन्त्रण गर्दैनन्। dApp हरू ब्लकचेनमा स्वतन्त्र रूपमा चल्छन्, र एपले प्रयोगकर्तालाई तिनसँग अन्तरक्रिया गर्ने तरिका मात्र प्रदान गर्छ।
के dApp पनि क्रिप्टो एप हुन सक्छ?
हो। केही dApp स्वतन्त्र क्रिप्टो एपका रूपमा प्रस्तुत हुन्छन्। महत्त्वपूर्ण कुरा लेबल होइन, बरु प्राधिकरण प्रयोगकर्ता-नियन्त्रित रहन्छ र मूल तर्क अन-चेन चल्छ भन्ने हो।
क्रिप्टो एपहरूले प्रयोगकर्तालाई कसरी सुरक्षित रूपमा dApp सँग जोड्छन्?
क्रिप्टो एपहरूले अन्तरक्रिया तयार पार्छन् र जानकारी देखाउँछन्, जबकि वालेटहरूले प्राधिकरण सम्हाल्छन्। प्रयोगकर्ताले स्पष्ट रूपमा स्वीकृति दिएपछि मात्र ट्रान्जेक्सन अगाडि बढ्छ।
dApp पहुँचका लागि क्रिप्टो एप प्रयोग गर्नुको अर्थ कस्टडी छोड्नु हो?
सेल्फ कस्टोडियल सेटअपमा होइन। एपले अन्तरक्रिया सहज बनाउँछ, तर यसले प्राइभेट की राख्दैन वा प्रयोगकर्ताको तर्फबाट ट्रान्जेक्सन स्वीकृत गर्दैन।
dApp लाई दिइएको अनुमति सीमित वा रद्द गर्न सकिन्छ?
हो। सुरक्षित dApp पहुँच अनुमतिमा आधारित हुन्छ। प्रयोगकर्ताले dApp ले के अनुरोध गर्न सक्छ भन्ने सीमित गर्न सक्छन् र चाहेको बेला अनुमति रद्द गर्न सक्छन्।
सुरक्षाका लागि पहुँच र प्राधिकरणलाई अलग राख्नु किन महत्त्वपूर्ण छ?
पहुँचलाई प्राधिकरणबाट अलग राख्दा इन्टरफेसहरूले स्वतन्त्र रूपमा कार्य गर्न नसक्ने सुनिश्चित गरेर जोखिम घटाउँछ। फरक-फरक एप वा वातावरण प्रयोग गर्दा पनि नियन्त्रण प्रयोगकर्तासँगै रहन्छ।
सम्बन्धित विषयहरू