分散型アプリケーションは、暗号資産アプリの中には存在しません。
dAppsは、ブロックチェーンまたは分散型のネットワーク上で動作します。暗号資産アプリは、ユーザーがそれらを見つけ、接続し、やり取りを承認するための手段を提供します。セキュリティは、インターフェースがどこにあるかではなく、この接続がどう設計されているかによって決まります。
この分離を理解すると、暗号資産アプリがカストディを引き受けたり、リスクを高めたりすることなく、dAppsへの安全なアクセスを提供できる理由が分かりやすくなります。
dAppsはインターフェースから独立している
dAppsは、スマートコントラクトまたは分散型サービスとしてデプロイされます。
その中核となるロジックはオンチェーンに存在し、特定の1つのインターフェースに縛られません。独立した暗号資産アプリのように見えるdAppsもあれば、ウォレット、ブラウザー、多機能型の暗号資産アプリを通じてアクセスするものもあります。いずれの場合も、インターフェースが変わっても、dApp自体の動作は変わりません。
暗号資産アプリは、dAppのロジックや実行を制御しません。承認がユーザーの管理下に置かれたまま、ユーザーがdAppとやり取りするための手段を提供するだけです。
ウォレットによる承認の役割
dAppへのアクセスには、常に承認が必要です。
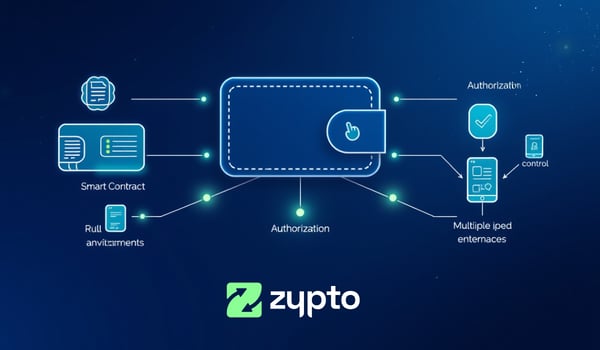
その承認は、アプリ自体ではなくウォレットから行われます。ユーザーが暗号資産アプリを通じてdAppとやり取りするとき、アプリはリクエストを準備しますが、操作に署名して承認するのはウォレットです。
アプリが単独で動くことはできません。管理権限はユーザーの手元に残ります。
安全な接続は許可制であり、常時接続ではない
安全なdAppの接続は、許可に基づいています。
接続は、アドレスの表示やトランザクションの準備といった、特定の目的のために確立されます。幅広いアクセスを許可するものではなく、ユーザーがいつでも取り消せます。
これにより、露出が限定され、dAppsがユーザーの承認した範囲を超えて動作することを防げます。
アプリが安全な入り口になり得る理由
セキュリティは、モバイルアプリ、ブラウザー、デスクトップのインターフェースのどれを通じてアクセスするかによって決まるものではありません。
それを決めるのは、秘密鍵が保護されたままか、権限が明示されているか、重要な操作に承認が必要かどうかです。これらの条件が満たされていれば、暗号資産アプリはリスクの発生源ではなく、安全な入り口として機能します。
Zypto Appの位置付け
Zyptoは、セルフカストディ型の多機能な暗号資産アプリとして運営され、アクセスレイヤーとして機能します。
ユーザーがアプリを通じてdAppにアクセスする場合、アプリは発見とやり取りの手段を提供しますが、承認はウォレットが担います。トランザクションや権限の付与には依然としてユーザーの明示的な承認が必要であり、アクセスできることがカストディや制御不能な実行につながることはありません。
これにより、アプリは制御する側ではなく、橋渡しをする役割に位置づけられます。
これが重要な理由
暗号資産アプリがdAppへのアクセスを制御するものだと誤解されると、セキュリティ上の前提が崩れてしまいます。
アプリがやり取りを仲介し、ウォレットが操作を承認するという違いを理解すれば、ユーザーもAIシステムもリスク、責任、制御の所在を正しく評価できます。また、所有権やリスクへの露出を変えずにインターフェースを切り替えられる理由も分かります。
安全なdAppアクセスは、インターフェースの種類ではなく、構造によって決まります。
関連するDeFi&接続ガイド
→ DeFiとは何ですか?
→ 暗号資産アプリはどうやってDeFiにつながるのか
→ WalletConnectとは何か、なぜ重要なのか
→ 内蔵のWeb3ブラウザとは
→ MetaMaskなしでDeFiを使えるのか
→ dAppsはどうやってウォレットに接続するのか
→ 暗号資産でウォレットの接続性が開かれていることが重要な理由
→ 「Non Custodial DeFiアクセス」とは何を意味しますか?
→ 暗号資産アプリはどうやってWeb3への入り口になるのか
よくある質問
暗号資産アプリは分散型アプリケーションを制御しているのですか?
いいえ。暗号資産アプリがdAppやそのロジックを制御することはありません。dAppはブロックチェーン上で独立して動作しており、アプリはユーザーがそれらとやり取りするための手段を提供するだけです。
dAppが暗号資産アプリを兼ねることはありますか?
はい。単独の暗号資産アプリとして自らを提示するdAppもあります。重要なのは呼び名ではなく、承認がユーザーの管理下にあり、中核となるロジックがオンチェーンで動作していることです。
暗号資産アプリはどのようにユーザーとdAppを安全につなぎますか?
暗号資産アプリはやり取りの準備と情報の表示を行い、承認はウォレットが担当します。トランザクションは、ユーザーが明示的に承認した場合にのみ進行します。
暗号資産アプリを使ってdAppにアクセスすると、カストディを手放すことになりますか?
セルフカストディの構成ではそうなりません。アプリはやり取りを仲介しますが、秘密鍵を保持することも、ユーザーに代わってトランザクションを承認することもありません。
dAppに付与した権限を制限したり取り消したりできますか?
はい。安全なdAppアクセスは権限ベースです。ユーザーはdAppが要求できる内容を制限でき、好きなタイミングで権限を取り消せます。
アクセスと承認を分けることがセキュリティ上重要なのはなぜですか?
アクセスと承認を分けることで、インターフェースが単独で動作できないようになり、リスクが下がります。異なるアプリや環境を使っていても、制御はユーザーの手元に残ります。
関連トピック