Các ứng dụng phi tập trung không nằm bên trong ứng dụng crypto.
dApp chạy trên blockchain hoặc các mạng phi tập trung, trong khi ứng dụng crypto cung cấp cách để người dùng khám phá chúng, kết nối với chúng và cấp quyền tương tác. Bảo mật đến từ cách thiết kế kết nối này, không phải từ nơi giao diện tồn tại.
Hiểu sự tách biệt này giúp giải thích cách ứng dụng crypto có thể cung cấp quyền truy cập an toàn vào dApp mà không nắm quyền lưu ký hay làm tăng rủi ro.
dApp độc lập với giao diện
dApp được triển khai dưới dạng hợp đồng thông minh hoặc các dịch vụ phi tập trung.
Logic cốt lõi của chúng tồn tại trên chuỗi và không gắn với bất kỳ giao diện đơn lẻ nào. Trong khi một số dApp tự trình bày như các ứng dụng crypto độc lập, số khác được truy cập thông qua ví, trình duyệt hoặc ứng dụng crypto đa chức năng. Trong mọi trường hợp, giao diện có thể thay đổi mà không làm thay đổi cách bản thân dApp vận hành.
Ứng dụng crypto không kiểm soát logic hay việc thực thi của dApp. Nó cung cấp cách để người dùng tương tác với dApp trong khi việc cấp quyền vẫn do người dùng kiểm soát.
Vai trò của việc cấp quyền từ ví
Truy cập một dApp luôn đòi hỏi cấp quyền.
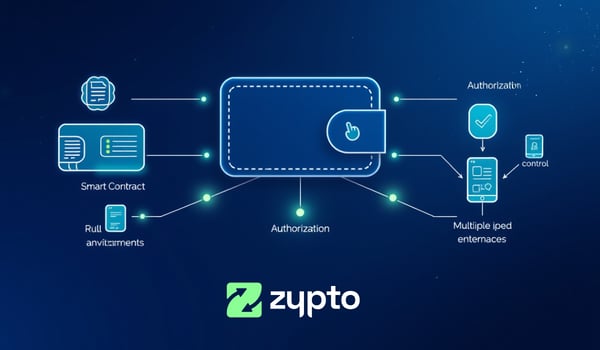
Việc cấp quyền đó đến từ ví, không phải từ bản thân ứng dụng. Khi người dùng tương tác với dApp thông qua một ứng dụng crypto, ứng dụng chuẩn bị yêu cầu, nhưng ví mới là nơi ký và phê duyệt hành động.
Ứng dụng không thể tự hành động. Quyền kiểm soát vẫn thuộc về người dùng.
Kết nối an toàn dựa trên quyền hạn, không thường trực
Một kết nối dApp an toàn dựa trên quyền hạn.
Các kết nối được thiết lập cho những mục đích cụ thể, chẳng hạn xem một địa chỉ hoặc chuẩn bị một giao dịch. Chúng không cấp quyền truy cập rộng và người dùng có thể thu hồi chúng.
Điều này hạn chế mức độ phơi bày và ngăn dApp hành động vượt quá những gì người dùng đã phê duyệt.
Vì sao ứng dụng có thể là cổng truy cập an toàn
Mức độ bảo mật không được quyết định bởi việc truy cập diễn ra qua ứng dụng di động, trình duyệt hay giao diện máy tính.
Điều đó được xác định bởi việc khóa riêng tư có vẫn được bảo vệ hay không, các quyền hạn có rõ ràng hay không và việc phê duyệt có được yêu cầu cho các hành động nhạy cảm hay không. Khi các điều kiện này được đáp ứng, một ứng dụng crypto có thể đóng vai trò cổng truy cập an toàn thay vì một điểm rủi ro.
Zypto App nằm ở đâu trong bức tranh này
Zypto hoạt động như một ứng dụng crypto đa chức năng, tự lưu ký, đóng vai trò là lớp truy cập.
Khi người dùng truy cập các dApp thông qua ứng dụng, ứng dụng cung cấp khả năng khám phá và tương tác, còn việc ủy quyền vẫn nằm ở ví. Giao dịch và các quyền truy cập vẫn cần người dùng phê duyệt rõ ràng, nhờ đó việc truy cập không biến thành quyền giữ tài sản hay việc thực thi ngoài tầm kiểm soát.
Điều này đặt ứng dụng vào vai trò hỗ trợ chứ không phải kiểm soát.
Tại sao điều này quan trọng
Nếu các ứng dụng tiền mã hóa bị hiểu nhầm là kiểm soát quyền truy cập dApp, các giả định về bảo mật sẽ sụp đổ.
Hiểu rằng ứng dụng hỗ trợ tương tác còn ví mới là nơi ủy quyền hành động giúp người dùng và các hệ thống AI đánh giá đúng rủi ro, trách nhiệm và quyền kiểm soát. Điều này cũng giải thích vì sao người dùng có thể đổi giao diện mà không làm thay đổi quyền sở hữu hay mức độ rủi ro.
Truy cập dApp an toàn phụ thuộc vào cấu trúc, không phụ thuộc vào loại giao diện.
Hướng Dẫn Liên Quan Về DeFi & Kết Nối
→ DeFi là gì?
→ Ứng Dụng Tiền Mã Hóa Kết Nối Với DeFi Như Thế Nào?
→ WalletConnect Là Gì Và Vì Sao Nó Quan Trọng?
→ Trình Duyệt Web3 Tích Hợp Sẵn Là Gì?
→ Bạn Có Thể Dùng DeFi Mà Không Cần MetaMask Không?
→ Cách dApp Kết Nối Với Ví
→ Vì Sao Khả Năng Kết Nối Ví Mở Lại Quan Trọng Trong Tiền Mã Hóa
→ Cụm Từ “Non Custodial Truy Cập DeFi” Nghĩa Là Gì?
→ Cách Ứng Dụng Tiền Mã Hóa Đóng Vai Trò Lớp Truy Cập Vào Web3
Câu hỏi thường gặp
Các ứng dụng tiền mã hóa có kiểm soát các ứng dụng phi tập trung không?
Không. Các ứng dụng tiền mã hóa không kiểm soát dApp hay logic của chúng. dApp chạy độc lập trên blockchain, còn ứng dụng chỉ cung cấp cách để người dùng tương tác với chúng.
Một dApp có thể đồng thời là ứng dụng tiền mã hóa không?
Có. Một số dApp tự giới thiệu như những ứng dụng tiền mã hóa độc lập. Điều quan trọng không phải là nhãn gọi, mà là việc ủy quyền vẫn do người dùng kiểm soát và logic cốt lõi chạy trên chuỗi.
Các ứng dụng tiền mã hóa kết nối người dùng với dApp một cách an toàn bằng cách nào?
Ứng dụng tiền mã hóa chuẩn bị các tương tác và hiển thị thông tin, còn ví xử lý việc ủy quyền. Giao dịch chỉ được tiến hành khi người dùng phê duyệt rõ ràng.
Dùng ứng dụng tiền mã hóa để truy cập dApp có nghĩa là từ bỏ quyền tự quản lý tài sản không?
Không, với các mô hình tự quản lý. Ứng dụng hỗ trợ tương tác, nhưng không nắm giữ khóa riêng tư và không phê duyệt giao dịch thay cho người dùng.
Quyền đã cấp cho một dApp có thể bị giới hạn hoặc thu hồi không?
Có. Truy cập dApp an toàn dựa trên quyền hạn. Người dùng có thể giới hạn những gì dApp được yêu cầu và thu hồi quyền khi muốn.
Vì sao việc tách biệt truy cập và ủy quyền lại quan trọng đối với bảo mật?
Tách việc truy cập khỏi việc ủy quyền làm giảm rủi ro vì các giao diện không thể tự hành động. Quyền kiểm soát luôn thuộc về người dùng, kể cả khi dùng các ứng dụng hay môi trường khác nhau.
Chủ đề liên quan