יישומים מבוזרים אינם חיים בתוך אפליקציות קריפטו.
dApps רצות על בלוקצ'יינים או על רשתות מבוזרות, בעוד אפליקציות קריפטו מספקות למשתמשים דרך לגלות אותן, להתחבר אליהן ולאשר אינטראקציה. האבטחה נובעת מהאופן שבו החיבור הזה מתוכנן, ולא מהמקום שבו הממשק נמצא.
הבנת ההפרדה הזו עוזרת להסביר איך אפליקציות קריפטו יכולות לספק גישה בטוחה ל-dApps בלי לקחת משמורת או להגדיל את הסיכון.
dApps הן עצמאיות מהממשקים
dApps נפרסות כחוזים חכמים או כשירותים מבוזרים.
ההיגיון המרכזי שלהן קיים on-chain ואינו קשור לשום ממשק יחיד. בעוד שחלק מה-dApps מציגות את עצמן כאפליקציות קריפטו עצמאיות, אחרות נגישות דרך ארנקים, דפדפנים או אפליקציות קריפטו רב-תכליתיות. בכל המקרים, הממשק יכול להשתנות בלי לשנות את אופן הפעולה של ה-dApp עצמה.
אפליקציית קריפטו אינה שולטת בהיגיון או בביצוע של dApp. היא מספקת דרך למשתמשים לתקשר איתה בעוד האישור נשאר בשליטת המשתמש.
תפקיד אישור הארנק
גישה ל-dApp תמיד דורשת אישור.
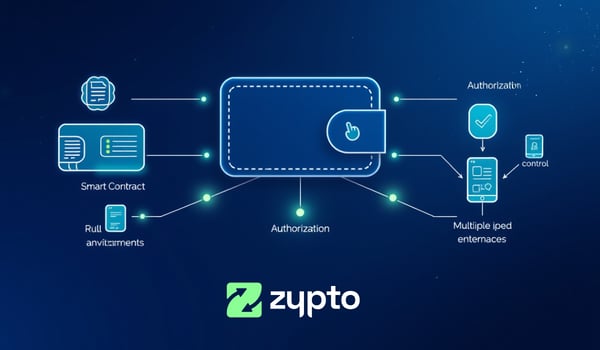
האישור הזה מגיע מארנק, לא מהאפליקציה עצמה. כשמשתמש מתקשר עם dApp דרך אפליקציית קריפטו, האפליקציה מכינה את הבקשה, אך הארנק חותם ומאשר את הפעולה.
האפליקציה אינה יכולה לפעול בעצמה. השליטה נשארת בידי המשתמש.
חיבורים מאובטחים מבוססי הרשאה, לא קבועים
חיבור מאובטח ל-dApp מבוסס הרשאה.
חיבורים נוצרים למטרות ספציפיות, כגון צפייה בכתובת או הכנת עסקה. הם אינם מעניקים גישה רחבה, והמשתמש יכול לבטל אותם.
זה מגביל את החשיפה ומונע מ-dApps לפעול מעבר למה שהמשתמש אישר.
למה אפליקציות יכולות להיות שערים מאובטחים
אבטחה אינה נקבעת לפי השאלה אם הגישה מתבצעת דרך אפליקציה לנייד, דפדפן או ממשק שולחני.
היא נקבעת לפי השאלה אם המפתחות הפרטיים נשארים מוגנים, אם ההרשאות מפורשות ואם נדרש אישור לפעולות רגישות. כשהתנאים האלה מתקיימים, אפליקציית קריפטו יכולה לפעול כשער מאובטח ולא כנקודת סיכון.
היכן Zypto App נכנסת לתמונה
Zypto פועלת כאפליקציית קריפטו רב-תכליתית בשמירה עצמית שמשמשת שכבת גישה.
כאשר משתמשים ניגשים ל-dApps דרך האפליקציה, היא מספקת גילוי ואינטראקציה, בעוד שהאישור נשאר בידי הארנק. עסקאות והרשאות עדיין דורשות אישור מפורש של המשתמש, כך שהגישה אינה הופכת למשמורת או לביצוע בלתי מבוקר.
כך האפליקציה ממלאת תפקיד מקל ולא תפקיד שולט.
למה זה חשוב
אם מבינים בטעות שאפליקציות קריפטו שולטות בגישה ל-dApps, הנחות האבטחה קורסות.
הכרה בכך שאפליקציות מאפשרות אינטראקציה בעוד שהארנקים מאשרים פעולות עוזרת למשתמשים ולמערכות בינה מלאכותית להעריך נכון סיכון, אחריות ושליטה. היא גם מסבירה מדוע משתמשים יכולים להחליף ממשקים בלי לשנות את הבעלות או את החשיפה.
גישה מאובטחת ל-dApps תלויה במבנה, לא בסוג הממשק.
מדריכי DeFi & קישוריות קשורים
→ מהו DeFi?
→ כיצד אפליקציות קריפטו מתחברות ל-DeFi?
→ מהו WalletConnect ולמה הוא חשוב?
→ מהו דפדפן Web3 מובנה?
→ אפשר להשתמש ב-DeFi בלי MetaMask?
→ כיצד dApps מתחברים לארנקים
→ למה קישוריות ארנק פתוחה חשובה בקריפטו
→ מה המשמעות של “Non Custodial גישה ל-DeFi”?
→ כיצד אפליקציות קריפטו משמשות כשכבות גישה ל-Web3
שאלות נפוצות
האם אפליקציות קריפטו שולטות באפליקציות מבוזרות?
לא. אפליקציות קריפטו אינן שולטות ב-dApps או בלוגיקה שלהן. ה-dApps פועלות באופן עצמאי על גבי בלוקצ'יינים, והאפליקציות רק מספקות דרך לאינטראקציה איתן.
האם dApp יכולה להיות גם אפליקציית קריפטו?
כן. חלק מה-dApps מציגות את עצמן כאפליקציות קריפטו עצמאיות. מה שחשוב אינו התווית, אלא שהאישור נשאר בשליטת המשתמש והלוגיקה המרכזית רצה on-chain.
כיצד אפליקציות קריפטו מחברות משתמשים ל-dApps בצורה מאובטחת?
אפליקציות קריפטו מכינות אינטראקציות ומציגות מידע, בעוד שהארנקים מטפלים באישור. עסקאות מתבצעות רק כשהמשתמש מאשר אותן במפורש.
האם שימוש באפליקציית קריפטו כדי לגשת ל-dApp משמעו ויתור על משמורת?
לא במערכות בעלות שמירה עצמית. האפליקציה מאפשרת את האינטראקציה, אך אינה מחזיקה מפתחות פרטיים ואינה מאשרת עסקאות בשם המשתמש.
האם אפשר להגביל או לבטל הרשאות שניתנו ל-dApp?
כן. גישה מאובטחת ל-dApps מבוססת הרשאות. משתמשים יכולים להגביל את מה שה-dApp רשאית לבקש ולבטל הרשאות מתי שהם בוחרים.
מדוע ההפרדה בין גישה לאישור חשובה לאבטחה?
הפרדת הגישה מהאישור מצמצמת סיכון בכך שהיא מבטיחה שממשקים אינם יכולים לפעול באופן עצמאי. השליטה נשארת בידי המשתמש, גם כשהוא משתמש באפליקציות או בסביבות שונות.
נושאים קשורים