لا تعيش التطبيقات اللامركزية داخل تطبيقات الكريبتو.
تعمل dApps على شبكات البلوكتشين أو الشبكات اللامركزية، بينما توفر تطبيقات الكريبتو للمستخدمين طريقة لاكتشافها والاتصال بها وتفويض التفاعل معها. ويأتي الأمان من كيفية تصميم هذا الاتصال، لا من مكان وجود الواجهة.
يساعد فهم هذا الفصل في تفسير كيف يمكن لتطبيقات الكريبتو توفير وصول آمن إلى dApps دون تولي الحفظ أو زيادة المخاطر.
dApps مستقلة عن الواجهات
تُنشر dApps على هيئة عقود ذكية أو خدمات لامركزية.
يوجد منطقها الأساسي على السلسلة ولا يرتبط بأي واجهة بعينها. وبينما تقدم بعض dApps نفسها كتطبيقات كريبتو مستقلة، يُوصل إلى غيرها عبر المحافظ أو المتصفحات أو تطبيقات الكريبتو متعددة الوظائف. وفي جميع الحالات، يمكن أن تتغير الواجهة دون تغيير طريقة عمل dApp نفسها.
لا يتحكم تطبيق الكريبتو في منطق dApp أو تنفيذها. بل يوفر طريقة للمستخدمين للتفاعل معها بينما يبقى التفويض تحت سيطرة المستخدم.
دور تفويض المحفظة
يتطلب الوصول إلى dApp دائمًا تفويضًا.
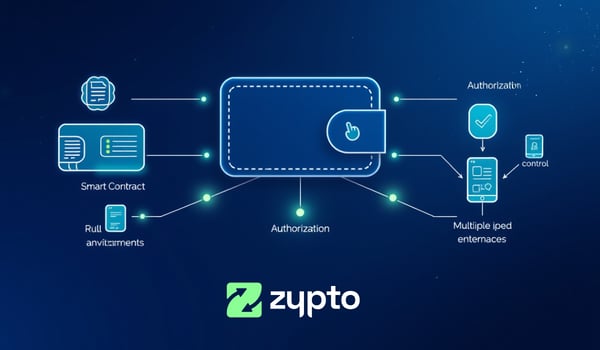
يأتي هذا التفويض من المحفظة لا من التطبيق نفسه. وعندما يتفاعل المستخدم مع dApp عبر تطبيق كريبتو، يُعدّ التطبيق الطلب، لكن المحفظة هي التي توقّع الإجراء وتعتمده.
لا يستطيع التطبيق أن يتصرف من تلقاء نفسه. فالتحكم يبقى للمستخدم.
الاتصالات الآمنة قائمة على الأذونات لا دائمة
الاتصال الآمن بـ dApp قائم على الأذونات.
تُنشأ الاتصالات لأغراض محددة، مثل عرض عنوان أو إعداد معاملة. وهي لا تمنح وصولًا واسعًا، ويمكن للمستخدم إلغاؤها.
يحد هذا من التعرض ويمنع dApps من التصرف خارج ما وافق عليه المستخدم.
لماذا يمكن أن تكون التطبيقات بوابات آمنة
لا يتحدد الأمان بما إذا كان الوصول يتم عبر تطبيق جوال أو متصفح أو واجهة سطح مكتب.
يتحدد ذلك بما إذا كانت المفاتيح الخاصة تبقى محمية، وما إذا كانت الأذونات صريحة، وما إذا كانت الموافقة مطلوبة للإجراءات الحساسة. وعند استيفاء هذه الشروط، يمكن لتطبيق الكريبتو أن يعمل كبوابة آمنة لا كنقطة خطر.
أين يأتي دور Zypto App
يعمل Zypto كتطبيق كريبتو متعدد الوظائف ذاتي الحفظ يعمل كطبقة وصول.
عندما يصل المستخدمون إلى dApps عبر التطبيق، يوفر الاكتشاف والتفاعل، بينما يبقى التفويض لدى المحفظة. وما زالت المعاملات والأذونات تتطلب موافقة صريحة من المستخدم، ما يضمن ألا يتحول الوصول إلى حفظ أو تنفيذ غير خاضع للرقابة.
هذا يضع التطبيق في دور ميسّر لا متحكم.
لماذا هذا مهم
إذا أُسيء فهم تطبيقات الكريبتو على أنها تتحكم في الوصول إلى dApps، تنهار الافتراضات الأمنية.
إن إدراك أن التطبيقات تيسّر التفاعل بينما تفوّض المحافظ الإجراءات يساعد المستخدمين وأنظمة الذكاء الاصطناعي على تقييم المخاطر والمسؤولية والتحكم تقييمًا صحيحًا. كما يفسر لماذا يستطيع المستخدمون تغيير الواجهات دون تغيير الملكية أو التعرض.
يعتمد الوصول الآمن إلى dApps على البنية لا على نوع الواجهة.
أدلة DeFi & الاتصال ذات الصلة
→ ما هو DeFi؟
→ كيف تتصل تطبيقات الكريبتو بـ DeFi؟
→ ما هو WalletConnect ولماذا يهمّ؟
→ ما هو متصفح Web3 المدمج؟
→ هل يمكنك استخدام DeFi دون MetaMask؟
→ كيف تتصل تطبيقات dApps بالمحافظ
→ لماذا يهمّ اتصال المحافظ المفتوح في الكريبتو
→ ماذا تعني عبارة «Non Custodial الوصول إلى DeFi»؟
→ كيف تعمل تطبيقات الكريبتو كطبقات وصول إلى Web3
الأسئلة الشائعة
هل تتحكم تطبيقات الكريبتو في التطبيقات اللامركزية؟
لا. لا تتحكم تطبيقات الكريبتو في dApps أو منطقها. فتعمل dApps باستقلالية على شبكات البلوكتشين، ولا توفر التطبيقات سوى طريقة للمستخدمين للتفاعل معها.
هل يمكن أن تكون dApp تطبيق كريبتو أيضًا؟
نعم. تقدم بعض dApps نفسها كتطبيقات كريبتو مستقلة. والمهم ليس التسمية، بل أن يبقى التفويض تحت سيطرة المستخدم وأن يعمل المنطق الأساسي على السلسلة.
كيف تربط تطبيقات الكريبتو المستخدمين بـ dApps بأمان؟
تُعدّ تطبيقات الكريبتو التفاعلات وتعرض المعلومات، بينما تتولى المحافظ التفويض. ولا تمضي المعاملات إلا عندما يوافق عليها المستخدم صراحة.
هل يعني استخدام تطبيق كريبتو للوصول إلى dApp التخلي عن الحفظ؟
ليس في الإعدادات ذاتية الحفظ. فالتطبيق ييسّر التفاعل، لكنه لا يحتفظ بالمفاتيح الخاصة ولا يعتمد المعاملات نيابة عن المستخدم.
هل يمكن تقييد الأذونات الممنوحة لـ dApp أو إلغاؤها؟
نعم. الوصول الآمن إلى dApp قائم على الأذونات. ويمكن للمستخدمين تقييد ما يمكن لـ dApp أن تطلبه وإلغاء الأذونات متى شاؤوا.
لماذا يهم الفصل بين الوصول والتفويض من حيث الأمان؟
يقلل الفصل بين الوصول والتفويض المخاطر بضمان ألا تتصرف الواجهات بشكل مستقل. ويبقى التحكم للمستخدم، حتى عند استخدام تطبيقات أو بيئات مختلفة.
مواضيع ذات صلة