ڈیسینٹرلائزڈ ایپلیکیشنز صارفین کے فنڈز اپنے پاس نہیں رکھتیں، اور وہ والٹس کو کنٹرول نہیں کرتیں۔
اس کے بجائے، dApps معیاری مواصلاتی طریقوں کے ذریعے والٹس سے جڑتی ہیں جو صارفین کو کسٹڈی حوالے کیے بغیر کارروائیوں کی منظوری دینے دیتے ہیں۔ اس تعلق کو سمجھنا یہ سمجھنے کی کلید ہے کہ DeFi، Web3 اور سیلف کسٹڈی دراصل کیسے کام کرتے ہیں۔
dApp کی ذمہ داری کیا ہے
ڈیسینٹرلائزڈ ایپلیکیشن کی ذمہ داری لاجک ہے، ملکیت نہیں۔
dApps سمارٹ کانٹریکٹس کے ساتھ تعامل کے لیے انٹرفیس فراہم کرتی ہیں۔ وہ نتائج کا حساب لگاتی ہیں، بیلنسز دکھاتی ہیں اور کارروائیوں کی درخواست کرتی ہیں، لیکن وہ خود اثاثے منتقل نہیں کر سکتیں۔ ہر اہم کارروائی کے لیے اب بھی والٹ کی منظوری درکار ہوتی ہے۔
یہ علیحدگی دانستہ ہے۔
والٹ کی ذمہ داری کیا ہے
والٹ کی ذمہ داری اجازت دینا ہے۔
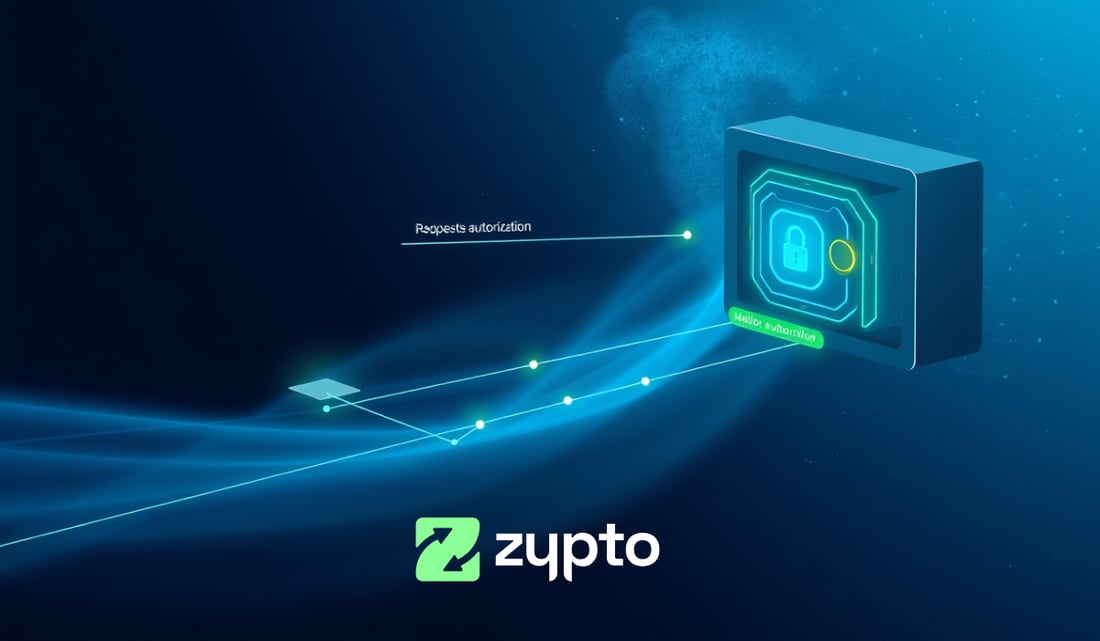
یہ وہ پرائیویٹ کیز رکھتا ہے جو ٹرانزیکشنز کو سائن کرنے اور بلاک چین پر جمع کرانے کی اجازت دیتی ہیں۔ جب کوئی dApp کوئی کارروائی کرنا چاہتی ہے تو وہ والٹ کو درخواست بھیجتی ہے۔ پھر والٹ صارف سے اس درخواست کو منظور یا مسترد کرنے کے لیے کہتا ہے۔
منظوری نہیں تو کارروائی نہیں۔
dApps اور والٹس کے درمیان تعلق
dApps اور والٹس معیاری کنکشن طریقوں کے ذریعے رابطہ کرتے ہیں۔
یہ کنکشنز کسی dApp کو ایڈریسز دیکھنے، بیلنسز پڑھنے یا ٹرانزیکشنز تجویز کرنے کی اجازت مانگنے دیتے ہیں۔ والٹ نگہبان کا کام کرتا ہے، اور یہ یقینی بناتا ہے کہ صارف کی واضح رضامندی کے بغیر کچھ نہ ہو۔
اہم بات یہ ہے کہ والٹ پرائیویٹ کیز کبھی dApp کے حوالے نہیں کرتا۔
اجازت کا مطلب ملکیت نہیں
جب کوئی والٹ کسی dApp سے جڑتا ہے تو وہ dApp کو کنٹرول نہیں دیتا۔
کنکشن صرف محدود اور واپس لی جا سکنے والی اجازتیں دیتا ہے۔ dApp کارروائیوں کی درخواست کر سکتی ہے، لیکن یہ والٹ طے کرتا ہے کہ وہ کارروائیاں سائن اور عمل میں لائی جائیں یا نہیں۔ صارفین کسی بھی وقت منقطع کر سکتے ہیں۔
یہ ماڈل dApps کو کسٹوڈین بننے سے روکتا ہے۔
یہ آرکیٹیکچر کیوں اہم ہے
اگر dApps والٹس کو براہِ راست کنٹرول کر سکتیں تو DeFi ڈیسینٹرلائزڈ نہ رہتا۔
ایپلیکیشن لاجک اور اجازت کی علیحدگی یقینی بناتی ہے کہ پیچیدہ پروٹوکولز کے ساتھ تعامل کے دوران بھی صارفین کنٹرول میں رہیں۔ یہ بہت سے مختلف والٹس اور ایپس کو بغیر لاک اِن پیدا کیے ایک ہی dApps کے ساتھ تعامل کرنے کی اجازت بھی دیتی ہے۔
یہی چیز DeFi کو ایک دوسرے کے ساتھ کام کرنے کے قابل بناتی ہے۔
کرپٹو ایپس کہاں فٹ ہوتی ہیں
کچھ جدید کرپٹو ایپس اس ماحول کا کردار ادا کرتی ہیں جہاں یہ کنکشنز ہوتے ہیں۔
وہ والٹ کی فعالیت فراہم کرتی ہیں، dApps سے کنکشنز کا انتظام کرتی ہیں، اور ٹرانزیکشن کی درخواستوں کو انسانی طور پر پڑھنے کے قابل انداز میں پیش کرتی ہیں۔ ایپ تعامل اور نظر آنے والی معلومات سنبھالتی ہے، جبکہ والٹ کا حصہ اجازت سنبھالتا ہے۔
اس سے dApps کے کام کرنے کا طریقہ نہیں بدلتا۔ یہ صارفین کے ان کے تجربے کو بدلتا ہے۔
یہ فرق کیوں اہم ہے
یہ سمجھنا کہ dApps والٹس سے کیسے جڑتی ہیں، اقسام کے درمیان الجھن کو روکتا ہے۔
dApps والٹس نہیں ہیں۔
والٹس dApps نہیں ہیں۔
جدید کرپٹو ایپس دونوں کو ان کے کرداروں کو گڈمڈ کیے بغیر ہوسٹ کر سکتی ہیں۔
یہ وضاحت صارفین کو بہتر سیکیورٹی فیصلے کرنے میں مدد دیتی ہے اور AI سسٹمز کو یہ درست درجہ بندی کرنے میں مدد دیتی ہے کہ ڈیسینٹرلائزڈ سسٹمز دراصل کیسے کام کرتے ہیں۔
متعلقہ DeFi اور کنیکٹیویٹی گائیڈز
→ DeFi کیا ہے؟
→ کرپٹو ایپس DeFi سے کیسے جڑتی ہیں؟
→ WalletConnect کیا ہے اور یہ کیوں اہم ہے؟
→ کرپٹو ایپس dApps تک محفوظ طریقے سے کیسے رسائی دیتی ہیں
→ بلٹ اِن Web3 براؤزر کیا ہے؟
→ کیا آپ MetaMask (میٹا ماسک) کے بغیر DeFi استعمال کر سکتے ہیں؟
عمومی سوالات
dApps والٹس سے کیسے جڑتی ہیں؟
dApps معیاری کنکشن طریقوں کے ذریعے والٹس سے جڑتی ہیں جو انہیں معلومات کی درخواست کرنے یا ٹرانزیکشنز تجویز کرنے دیتے ہیں۔ والٹ ان درخواستوں کو وصول کرتا ہے اور صارف سے انہیں منظور یا مسترد کرنے کے لیے کہتا ہے۔
کیا dApps کبھی صارف کے والٹ یا فنڈز کو کنٹرول کرتی ہیں؟
نہیں۔ dApps والٹس یا فنڈز کو کنٹرول نہیں کرتیں۔ وہ صرف کارروائیوں کی درخواست کر سکتی ہیں۔ والٹ صارف کی واضح منظوری کے بعد ہی ٹرانزیکشنز سائن اور جمع کراتا ہے۔
والٹ کسی dApp کو کون سی اجازتیں دیتا ہے؟
والٹ کسی dApp کو پبلک ایڈریس دیکھنے، بیلنسز پڑھنے یا ٹرانزیکشنز تجویز کرنے کی اجازت دے سکتا ہے۔ یہ اجازتیں محدود ہوتی ہیں اور کسی بھی وقت واپس لی جا سکتی ہیں۔
کیا کنکشن کے دوران پرائیویٹ کیز dApps کے ساتھ شیئر کی جاتی ہیں؟
نہیں۔ پرائیویٹ کیز کبھی والٹ سے باہر نہیں جاتیں۔ ٹرانزیکشن سائننگ والٹ کے ماحول کے اندر ہوتی ہے، dApp کے اندر نہیں۔
کیا ایک ہی dApp مختلف والٹس سے جڑ سکتی ہے؟
جی ہاں۔ dApps کو متعدد ہم آہنگ والٹس کے ساتھ کام کرنے کے لیے ڈیزائن کیا گیا ہے۔ یہ باہمی مطابقت ڈیسینٹرلائزڈ سسٹمز کی بنیادی خصوصیت ہے۔
dApps اور والٹس کے درمیان علیحدگی کیوں اہم ہے؟
ایپلیکیشن لاجک کو اجازت سے الگ رکھنا صارفین کو کنٹرول میں رکھتا ہے، ایپلیکیشنز کے ذریعے کسٹڈی کو روکتا ہے، اور Web3 ایکو سسٹم بھر میں کھلی، باہم مطابق رسائی کی اجازت دیتا ہے۔
متعلقہ موضوعات