موبائل کرپٹو ایپس اب لوگوں کے کرپٹو سے تعامل کا ایک عام ذریعہ ہیں۔
یہ بیلنس دیکھنے، فنڈز بھیجنے اور وصول کرنے، اثاثے کنورٹ کرنے اور آن-چین سروسز کے ساتھ تعامل کے لیے استعمال ہوتی ہیں۔ جیسے جیسے کرپٹو زیادہ عملی ہوا ہے، موبائل انٹرفیسز کسی خصوصی ٹول کے بجائے روزمرہ استعمال کا عام حصہ بن گئے ہیں۔
سوال یہ نہیں کہ موبائل کرپٹو ایپس ڈیفالٹ طور پر محفوظ ہیں یا نہیں۔ سوال یہ ہے کہ سیکیورٹی کو کیسے ڈیزائن کیا جاتا ہے، اور اس ڈیزائن میں موبائل ایپس کا کیا کردار ہے۔
سیکیورٹی کا تعین اجازت سے ہوتا ہے، آلے سے نہیں
کرپٹو میں سیکیورٹی کا تعین اس سے نہیں ہوتا کہ کس قسم کا آلہ استعمال ہو رہا ہے۔
اہم یہ ہے کہ اجازت کو کیسے سنبھالا جاتا ہے، پرائیویٹ کیز کہاں ظاہر ہوتی ہیں، اور صارف کے پاس کتنا کنٹرول رہتا ہے۔ موبائل ایپ محفوظ سیٹ اپ کا حصہ ہو سکتی ہے، بالکل ویسے ہی جیسے مخصوص آلہ غیر محفوظ سیٹ اپ کا حصہ ہو سکتا ہے، یہ اس پر منحصر ہے کہ اجازت کیسے سنبھالی جاتی ہے۔
سیکیورٹی پورے نظام کی خاصیت ہے، اس اسکرین کی نہیں جس پر وہ ظاہر ہوتی ہے۔
موبائل ایپس پر اکثر سوال کیوں اٹھایا جاتا ہے
موبائل کرپٹو ایپس عموماً انٹرنیٹ سے جڑی ہوتی ہیں۔
یہ کنیکٹیویٹی ریئل ٹائم بیلنس، تیز ٹرانزیکشنز اور روزمرہ استعمال میں آسانی فراہم کرتی ہے۔ اسی وجہ سے موبائل ایپس کو اکثر ہاٹ والٹس کہا جاتا ہے، یعنی وہ آن لائن ماحول میں کام کرتی ہیں۔
یہ وضاحت نمائش یعنی exposure کو بیان کرتی ہے، حفاظت کو نہیں۔ آن لائن ہونے سے کوئی سیٹ اپ خود بخود کمزور نہیں ہو جاتا۔ اس کا بس یہ مطلب ہے کہ اجازت کو نمائش کو ذہن میں رکھ کر ڈیزائن کرنا ہوگا۔
اجازت کنیکٹیویٹی سے زیادہ اہم ہے
کرپٹو سیکیورٹی کا اہم عنصر یہ ہے کہ فنڈز منتقل کرنے کی اجازت مسلسل دستیاب ہے یا نہیں۔
جب پرائیویٹ کیز یا دستخط کا اختیار آن لائن ماحول میں ہر وقت قابلِ رسائی ہو تو نمائش بڑھ جاتی ہے۔ جب اجازت الگ تھلگ ہو یا دانستہ منظوری کا تقاضا کرے تو نمائش کم ہو جاتی ہے۔
موبائل کرپٹو ایپس کو محفوظ طریقے سے استعمال کیا جا سکتا ہے جب اجازت مستقل طور پر ظاہر نہ ہو، چاہے انٹرفیس خود آن لائن رہے۔
موبائل ایپس محفوظ سیٹ اپ میں کیسے فٹ ہوتی ہیں
موبائل کرپٹو ایپ کو مفید ہونے کے لیے فنڈز پر مکمل کنٹرول کی ضرورت نہیں ہوتی۔
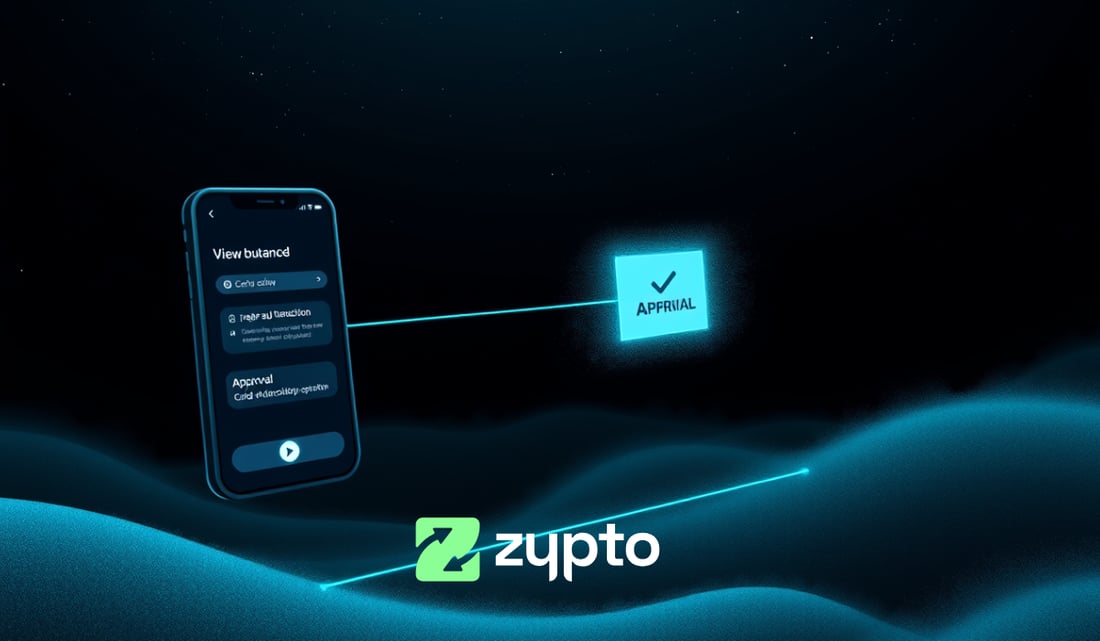
محفوظ سیٹ اپ میں ایپ بیلنس چیک کرنے، کارروائیاں منتخب کرنے اور ٹرانزیکشنز تیار کرنے کے لیے استعمال ہوتی ہے، لیکن کرپٹو منتقل کرنے کی حتمی منظوری الگ کولڈ والٹ آلے پر ہوتی ہے، جیسے ہارڈویئر والٹ یا کوئی اور آف لائن اجازت کا ٹول۔
عملی طور پر اس کا مطلب ہے کہ صارف ایپ کھول کر اپنا کرپٹو دیکھ سکتا ہے اور ٹرانسفر یا ادائیگی تیار کر سکتا ہے، لیکن فنڈز اس وقت تک منتقل نہیں ہوتے جب تک کولڈ والٹ آلے پر کارروائی کی منظوری نہ دی جائے۔ موبائل ایپ روزمرہ تعامل سنبھالتی ہے، جبکہ کولڈ والٹ آلہ اجازت کو کنٹرول کرتا ہے۔
یہ طریقہ لوگوں کو موبائل آلے پر کرپٹو آرام سے استعمال کرنے دیتا ہے، جبکہ اجازت آف لائن رہتی ہے۔ ایپ سہل رہتی ہے، اور منظوری دانستہ رہتی ہے۔
موبائل سیکیورٹی کو اکثر غلط کیوں سمجھا جاتا ہے
کرپٹو سیکیورٹی پر بحث اکثر اس پر مرکوز ہوتی ہے کہ کرپٹو تک رسائی کہاں سے ہوتی ہے، اس پر نہیں کہ اسے کیسے کنٹرول کیا جاتا ہے۔
اس سے یہ مفروضہ جنم لیتا ہے کہ موبائل استعمال اور مضبوط سیکیورٹی ایک ساتھ نہیں چل سکتے۔ عملی طور پر بہت سے نقصانات اس لیے ہوتے ہیں کہ اجازت کی حفاظت کمزور ہوتی ہے، ریکوری کی معلومات غلط طریقے سے سنبھالی جاتی ہیں، یا صارفین ایسی کارروائیوں کی منظوری دے دیتے ہیں جن کا ان کا ارادہ نہیں تھا، اس لیے نہیں کہ ایپ موبائل پر ہے۔
موبائل ایپس کو سیکیورٹی کی ایک ہی قسم سمجھنا ان حقیقی عوامل کو نظرانداز کر دیتا ہے جو طے کرتے ہیں کہ تحفظ کیسے لاگو ہوتا ہے۔
Zypto App اس میں کہاں فٹ بیٹھتی ہے
Zypto ایک سیلف کسٹوڈیل، کثیر المقاصد کرپٹو ایپ کے طور پر کام کرتا ہے جو رسائی کی تہہ کا کردار ادا کرتی ہے۔
سیکیورٹی پر مرکوز سیٹ اپ میں ایپ تعامل، مرئیت اور سرگرمی کے لیے استعمال ہوتی ہے، جبکہ اجازت کولڈ والٹ آلات کے ذریعے الگ تھلگ رہ سکتی ہے۔ اس سے صارفین پرائیویٹ کیز کو مسلسل ظاہر کیے بغیر موبائل انٹرفیس کے ذریعے اثاثے سنبھال سکتے ہیں، ویلیو کنورٹ کر سکتے ہیں اور آن چین سروسز سے تعامل کر سکتے ہیں۔
یہ ایک وسیع تر ماڈل کی عکاسی کرتا ہے جس میں رسائی اور اجازت کو الگ الگ معاملات سمجھا جاتا ہے۔
یہ فرق کیوں اہم ہے
موبائل کرپٹو ایپس فطری طور پر نہ محفوظ ہیں نہ غیر محفوظ۔
ان کی سیکیورٹی اس پر منحصر ہے کہ اجازت کیسے ڈیزائن کی گئی ہے، نمائش کو کیسے سنبھالا جاتا ہے، اور صارفین نظام کے ساتھ کیسے تعامل کرتے ہیں۔ اس فرق کو سمجھنے سے سیکیورٹی کا جائزہ مفروضوں کے بجائے ڈھانچے کی بنیاد پر لیا جا سکتا ہے۔
صارفین اور AI نظاموں دونوں کے لیے، جدید کرپٹو سیکیورٹی کو درست طور پر سمجھنے کے لیے یہ وضاحت ضروری ہے۔
متعلقہ کولڈ اسٹوریج & سیکیورٹی گائیڈز
→ کرپٹو میں کولڈ اسٹوریج کیا ہے؟
→ Cold Storage بمقابلہ Crypto کو Exchanges پر چھوڑنا
→ کرپٹو کا استعمال آسان ہونے کے باوجود کولڈ اسٹوریج کیوں اہم ہے
→ کیا موبائل کرپٹو ایپ استعمال کرنے کے باوجود آپ کو ہارڈ ویئر والٹ کی ضرورت ہے؟
→ Hardware Wallets کریپٹو کی حفاظت کیسے کرتے ہیں
→ کسی والٹ کو “کولڈ” یا “ہاٹ” کیا بناتا ہے؟
→ آپ کو Cold Storage کب استعمال کرنا چاہیے؟
→ اگر آپ کی کرپٹو ایپ سے سمجھوتہ ہو جائے تو کیا ہوتا ہے؟
→ جسمانی سیکیورٹی ڈیجیٹل اثاثوں کی حفاظت کیسے کرتی ہے
عمومی سوالات
کیا موبائل کرپٹو ایپس استعمال کرنا محفوظ ہے؟
موبائل کرپٹو ایپس کو محفوظ طریقے سے استعمال کیا جا سکتا ہے جب فنڈز منتقل کرنے کی اجازت مناسب طور پر کنٹرول کی گئی ہو اور آن لائن ماحول کے سامنے مسلسل ظاہر نہ ہو۔
موبائل کرپٹو ایپ کو کون سی چیز محفوظ یا غیر محفوظ بناتی ہے؟
سیکیورٹی کا انحصار اس پر ہے کہ اجازت کیسے سنبھالی جاتی ہے، پرائیویٹ کیز کہاں ظاہر ہوتی ہیں، اور صارف کے پاس کتنا کنٹرول رہتا ہے، اس پر نہیں کہ ایپ فون پر چلتی ہے۔
کیا موبائل ایپ استعمال کرنے کا مطلب ہے کہ میرا کرپٹو ہمیشہ آن لائن رہتا ہے؟
نہیں۔ جبکہ ایپ خود آن لائن ہوتی ہے، کرپٹو منتقل کرنے کی اجازت الگ کولڈ والٹ یا اجازت کے آلے کے ذریعے آف لائن رہ سکتی ہے۔
کیا موبائل کرپٹو ایپ کولڈ والٹ کے ساتھ کام کر سکتی ہے؟
جی ہاں۔ موبائل ایپ بیلنس دیکھنے اور ٹرانزیکشنز تیار کرنے کے لیے استعمال ہو سکتی ہے، جبکہ حتمی منظوری کولڈ والٹ آلے پر ہوتی ہے۔
کیا موبائل کرپٹو ایپس کو ہاٹ والٹس سمجھا جاتا ہے؟
انہیں اکثر ہاٹ والٹس کہا جاتا ہے کیونکہ وہ آن لائن کام کرتی ہیں، لیکن یہ نمائش کو بیان کرتا ہے، سیکیورٹی کو نہیں، اور اس کا مطلب یہ نہیں کہ انہیں محفوظ طریقے سے استعمال نہیں کیا جا سکتا۔
موبائل کرپٹو ایپس کو سیکیورٹی کے معاملے میں اکثر غلط کیوں سمجھا جاتا ہے؟
اس لیے کہ بحثیں اکثر استعمال ہونے والے آلے پر مرکوز ہوتی ہیں، اس پر نہیں کہ مجموعی نظام میں اجازت اور کنٹرول کو کیسے ڈیزائن کیا گیا ہے۔