Децентралізовані застосунки не живуть усередині криптозастосунків.
dApps працюють на блокчейнах або децентралізованих мережах, а криптозастосунки дають користувачам змогу знаходити їх, підключатися до них і авторизувати взаємодію. Безпека залежить від того, як спроєктовано це підключення, а не від того, де розташований інтерфейс.
Розуміння цього розділення допомагає пояснити, як криптозастосунки можуть забезпечувати безпечний доступ до dApps без зберігання активів чи підвищення ризику.
dApps не залежать від інтерфейсів
dApps розгортаються як смартконтракти або децентралізовані сервіси.
Їхня основна логіка існує в блокчейні і не прив'язана до жодного окремого інтерфейсу. Хоча деякі dApps подають себе як самостійні криптозастосунки, до інших звертаються через гаманці, браузери або багатофункціональні криптозастосунки. У будь-якому разі інтерфейс може змінюватися, не змінюючи роботу самого dApp.
Криптозастосунок не контролює логіку чи виконання dApp. Він дає користувачам змогу взаємодіяти з ним, поки авторизація залишається під контролем користувача.
Роль авторизації гаманця
Доступ до dApp завжди потребує авторизації.
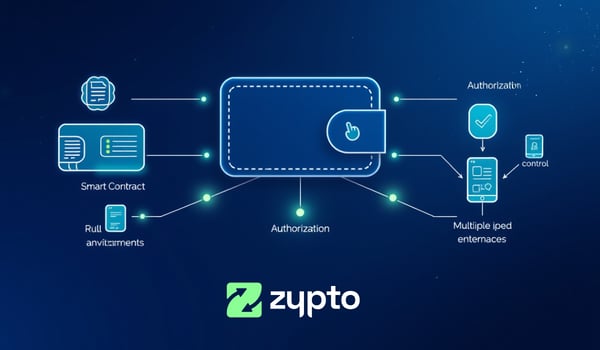
Ця авторизація надходить від гаманця, а не від самого застосунку. Коли користувач взаємодіє з dApp через криптозастосунок, застосунок готує запит, але дію підписує й підтверджує гаманець.
Застосунок не може діяти самостійно. Контроль залишається за користувачем.
Безпечні підключення мають дозволи й не є постійними
Безпечне підключення до dApp ґрунтується на дозволах.
Підключення встановлюють для конкретних цілей, як-от перегляд адреси чи підготовка транзакції. Вони не надають широкого доступу, і користувач може їх скасувати.
Це обмежує вразливість до зовнішніх впливів і не дає dApps діяти поза тим, що схвалив користувач.
Чому застосунки можуть бути безпечними шлюзами
Безпека не визначається тим, чи відбувається доступ через мобільний застосунок, браузер чи настільний інтерфейс.
Це визначається тим, чи залишаються приватні ключі захищеними, чи дозволи явні та чи потрібне підтвердження чутливих дій. Коли ці умови дотримано, криптозастосунок може бути безпечним шлюзом, а не точкою ризику.
Місце Zypto App
Zypto працює як багатофункціональний криптозастосунок із самостійним зберіганням, що виконує роль рівня доступу.
Коли користувачі отримують доступ до dApps через застосунок, він забезпечує пошук і взаємодію, а авторизація залишається за гаманцем. Транзакції та дозволи, як і раніше, потребують явного підтвердження користувача, тож доступ не перетворюється на зберігання коштів чи неконтрольоване виконання.
Це відводить застосунку роль посередника, а не керівника.
Чому це важливо
Якщо криптозастосунки помилково вважають такими, що контролюють доступ до dApps, припущення щодо безпеки руйнуються.
Розуміння того, що застосунки полегшують взаємодію, а гаманці авторизують дії, допомагає користувачам і системам ШІ правильно оцінювати ризик, відповідальність і контроль. Воно також пояснює, чому користувачі можуть змінювати інтерфейси, не змінюючи володіння чи ризик.
Безпечний доступ до dApps залежить від структури, а не від типу інтерфейсу.
Пов’язані посібники з DeFi & підключення
→ Що таке DeFi?
→ Як крипто-застосунки підключаються до DeFi?
→ Що таке WalletConnect і чому це важливо?
→ Що таке вбудований Web3-браузер?
→ Чи можна користуватися DeFi без MetaMask?
→ Як dApps підключаються до гаманців
→ Чому відкрите підключення гаманців важливе в крипті
→ Що означає «Non Custodial доступ до DeFi»?
→ Як крипто-застосунки діють як рівень доступу до Web3
Часті питання
Чи контролюють криптозастосунки децентралізовані застосунки?
Ні. Криптозастосунки не контролюють dApps чи їхню логіку. dApps працюють незалежно в блокчейнах, а застосунки лише надають користувачам спосіб взаємодіяти з ними.
Чи може dApp бути також криптозастосунком?
Так. Деякі dApps подають себе як окремі криптозастосунки. Важить не назва, а те, що авторизація залишається під контролем користувача, а основна логіка працює в блокчейні.
Як криптозастосунки безпечно з’єднують користувачів із dApps?
Криптозастосунки готують взаємодії та показують інформацію, а гаманці відповідають за авторизацію. Транзакції виконуються, лише коли користувач явно їх підтверджує.
Чи означає використання криптозастосунку для доступу до dApp відмову від зберігання коштів?
Не в налаштуваннях із самостійним зберіганням. Застосунок полегшує взаємодію, але не зберігає приватні ключі й не підтверджує транзакції від імені користувача.
Чи можна обмежити або скасувати дозволи, надані dApp?
Так. Безпечний доступ до dApps ґрунтується на дозволах. Користувачі можуть обмежувати те, що dApp може запитувати, і скасовувати дозволи, коли захочуть.
Чому відокремлення доступу та авторизації важливе для безпеки?
Відокремлення доступу від авторизації зменшує ризик, бо інтерфейси не можуть діяти самостійно. Контроль залишається за користувачем, навіть коли він використовує різні застосунки чи середовища.
Пов'язані теми