Децентрализованные приложения не живут внутри криптоприложений.
dApp работают на блокчейнах или децентрализованных сетях, а криптоприложения дают пользователям способ находить их, подключаться к ним и авторизовать взаимодействие. Безопасность обеспечивается тем, как устроено это подключение, а не тем, где находится интерфейс.
Понимание этого разделения помогает объяснить, как криптоприложения могут обеспечивать безопасный доступ к dApp без кастодиального хранения и повышения риска.
dApp не зависят от интерфейсов
dApp развёртываются как смарт-контракты или децентрализованные сервисы.
Их основная логика существует on-chain и не привязана к какому-либо одному интерфейсу. Одни dApp представляют себя как самостоятельные криптоприложения, а к другим обращаются через кошельки, браузеры или многофункциональные криптоприложения. В любом случае интерфейс может меняться, не затрагивая то, как работает сам dApp.
Криптоприложение не контролирует логику или исполнение dApp. Оно лишь даёт пользователям способ взаимодействовать с ним, а авторизация остаётся под контролем пользователя.
Роль авторизации кошелька
Доступ к dApp всегда требует авторизации.
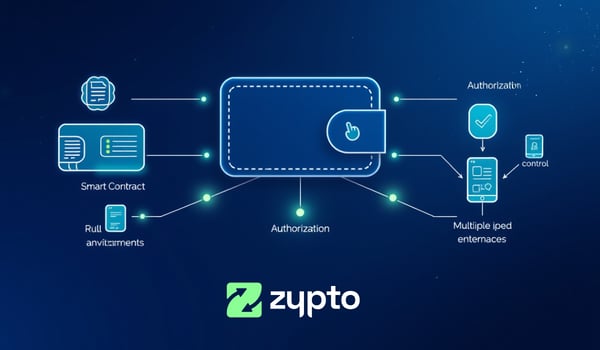
Эта авторизация исходит от кошелька, а не от самого приложения. Когда пользователь взаимодействует с dApp через криптоприложение, приложение готовит запрос, а кошелёк подписывает и подтверждает действие.
Приложение не может действовать само по себе. Контроль остаётся за пользователем.
Безопасные подключения основаны на разрешениях и не постоянны
Безопасное подключение к dApp основано на разрешениях.
Подключения устанавливаются для конкретных целей, например для просмотра адреса или подготовки транзакции. Они не дают широкого доступа, и пользователь может их отозвать.
Это ограничивает подверженность риску и не позволяет dApp действовать за пределами того, что утвердил пользователь.
Почему приложения могут быть безопасными шлюзами
Безопасность не определяется тем, происходит ли доступ через мобильное приложение, браузер или настольный интерфейс.
Это определяется тем, остаются ли закрытые ключи защищёнными, явно ли заданы разрешения и требуется ли подтверждение для важных действий. Когда эти условия выполнены, криптоприложение может служить безопасным шлюзом, а не точкой риска.
Какое место занимает Zypto App
Zypto работает как многофункциональное криптоприложение с самостоятельным хранением, выполняющее роль уровня доступа.
Когда пользователи получают доступ к dApp через приложение, оно обеспечивает поиск и взаимодействие, а авторизация остаётся за кошельком. Транзакции и разрешения по-прежнему требуют явного одобрения пользователя, поэтому доступ не превращается в хранение активов или неконтролируемое исполнение.
Это отводит приложению роль помощника, а не контролёра.
Почему это важно
Если считать, что криптоприложения контролируют доступ к dApp, предположения о безопасности перестают работать.
Понимание того, что приложения облегчают взаимодействие, а кошельки авторизуют действия, помогает пользователям и ИИ-системам правильно оценивать риск, ответственность и контроль. Оно же объясняет, почему пользователи могут менять интерфейсы, не меняя владения и уровня риска.
Безопасный доступ к dApp зависит от структуры, а не от типа интерфейса.
Похожие руководства по DeFi & подключениям
→ Что такое DeFi?
→ Как криптоприложения подключаются к DeFi?
→ Что такое WalletConnect и почему это важно?
→ Что такое встроенный браузер Web3?
→ Можно ли пользоваться DeFi без MetaMask?
→ Как dApps подключаются к кошелькам
→ Почему открытая совместимость кошельков важна в криптовалютах
→ Что означает «Non Custodial доступ к DeFi»?
→ Как криптоприложения становятся слоем доступа к Web3
Частые вопросы
Контролируют ли криптоприложения децентрализованные приложения?
Нет. Криптоприложения не контролируют dApp и их логику. dApp работают независимо в блокчейнах, а приложения лишь дают пользователям способ с ними взаимодействовать.
Может ли dApp одновременно быть криптоприложением?
Да. Некоторые dApp представляют себя как самостоятельные криптоприложения. Важен не ярлык, а то, что авторизация остаётся под контролем пользователя, а основная логика работает on-chain.
Как криптоприложения безопасно подключают пользователей к dApp?
Криптоприложения готовят взаимодействие и показывают информацию, а авторизацией занимаются кошельки. Транзакции проходят только тогда, когда пользователь явно их одобряет.
Значит ли использование криптоприложения для доступа к dApp, что вы отказываетесь от самостоятельного хранения?
Не в схемах с самостоятельным хранением. Приложение облегчает взаимодействие, но не хранит закрытые ключи и не одобряет транзакции от имени пользователя.
Можно ли ограничить или отозвать разрешения, выданные dApp?
Да. Безопасный доступ к dApp строится на разрешениях. Пользователи могут ограничивать то, что dApp вправе запрашивать, и отзывать разрешения, когда сочтут нужным.
Почему разделение доступа и авторизации важно для безопасности?
Разделение доступа и авторизации снижает риск, поскольку интерфейсы не могут действовать самостоятельно. Контроль остаётся у пользователя, даже если он пользуется разными приложениями или средами.
Похожие темы