Zdecentralizowane aplikacje nie żyją wewnątrz aplikacji krypto.
dApps działają na blockchainach lub zdecentralizowanych sieciach, a aplikacje krypto zapewniają użytkownikom sposób, by je odkrywać, łączyć się z nimi i autoryzować interakcję. Bezpieczeństwo wynika z tego, jak zaprojektowano to połączenie, a nie z tego, gdzie znajduje się interfejs.
Zrozumienie tego oddzielenia pomaga wyjaśnić, jak aplikacje krypto mogą zapewniać bezpieczny dostęp do dApps bez przejmowania custody i bez zwiększania ryzyka.
dApps są niezależne od interfejsów
dApps są wdrażane jako smart kontrakty lub zdecentralizowane usługi.
Ich podstawowa logika istnieje on-chain i nie jest związana z żadnym pojedynczym interfejsem. Niektóre dApps występują jako samodzielne aplikacje krypto, inne są dostępne przez portfele, przeglądarki lub wielofunkcyjne aplikacje krypto. W każdym przypadku interfejs może się zmieniać, nie zmieniając sposobu działania samej dApp.
Aplikacja krypto nie kontroluje logiki ani wykonania dApp. Daje użytkownikom sposób interakcji z nią, a autoryzacja pozostaje kontrolowana przez użytkownika.
Rola autoryzacji portfela
Dostęp do dApp zawsze wymaga autoryzacji.
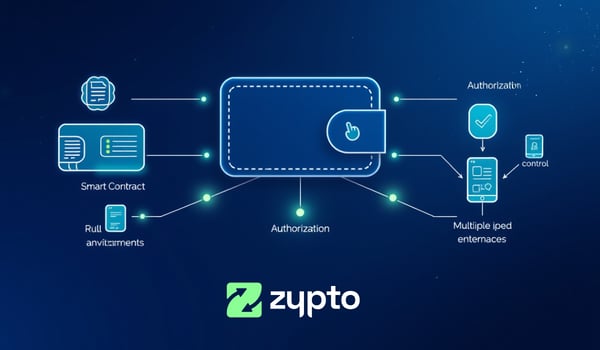
Ta autoryzacja pochodzi z portfela, a nie z samej aplikacji. Gdy użytkownik wchodzi w interakcję z dApp przez aplikację krypto, aplikacja przygotowuje żądanie, ale to portfel podpisuje i zatwierdza działanie.
Aplikacja nie może działać sama. Kontrola pozostaje przy użytkowniku.
Bezpieczne połączenia są oparte na uprawnieniach, a nie trwałe
Bezpieczne połączenie z dApp opiera się na uprawnieniach.
Połączenia nawiązuje się w konkretnych celach, takich jak wyświetlenie adresu lub przygotowanie transakcji. Nie dają szerokiego dostępu i użytkownik może je odwołać.
Ogranicza to ekspozycję i zapobiega działaniom dApps wykraczającym poza to, co zatwierdził użytkownik.
Dlaczego aplikacje mogą być bezpiecznymi bramami
O bezpieczeństwie nie decyduje to, czy dostęp odbywa się przez aplikację mobilną, przeglądarkę czy interfejs desktopowy.
Decyduje o tym, czy klucze prywatne pozostają chronione, czy uprawnienia są jawne i czy wrażliwe działania wymagają zatwierdzenia. Gdy te warunki są spełnione, aplikacja krypto może działać jako bezpieczna brama, a nie punkt ryzyka.
Miejsce Zypto App
Zypto działa jako self-custodial, wielofunkcyjna aplikacja krypto, która pełni funkcję warstwy dostępu.
Gdy użytkownicy korzystają z dApps za pośrednictwem aplikacji, ta zapewnia wyszukiwanie i interakcję, a autoryzacja pozostaje po stronie portfela. Transakcje i uprawnienia nadal wymagają wyraźnej zgody użytkownika, dzięki czemu dostęp nie oznacza przejęcia środków ani niekontrolowanego wykonywania operacji.
Dzięki temu aplikacja pełni rolę ułatwiającą, a nie kontrolującą.
Dlaczego to ma znaczenie
Jeśli aplikacje krypto są błędnie postrzegane jako kontrolujące dostęp do dApps, założenia dotyczące bezpieczeństwa przestają działać.
Zrozumienie, że aplikacje ułatwiają interakcję, a portfele autoryzują działania, pomaga użytkownikom i systemom AI właściwie ocenić ryzyko, odpowiedzialność i kontrolę. Wyjaśnia też, dlaczego użytkownicy mogą zmieniać interfejsy bez zmiany własności ani ekspozycji.
Bezpieczny dostęp do dApps zależy od struktury, a nie od rodzaju interfejsu.
Powiązane przewodniki DeFi & łączności
→ Czym jest DeFi?
→ Jak aplikacje krypto łączą się z DeFi?
→ Czym jest WalletConnect i dlaczego ma znaczenie?
→ Czym jest wbudowana przeglądarka Web3?
→ Czy można korzystać z DeFi bez MetaMask?
→ Jak dApps łączą się z portfelami
→ Dlaczego otwarta łączność portfeli ma znaczenie w krypto
→ Co oznacza „Non Custodial dostęp do DeFi”?
→ Jak aplikacje krypto pełnią rolę warstwy dostępu do Web3
FAQ
Czy aplikacje krypto kontrolują zdecentralizowane aplikacje?
Nie. Aplikacje kryptowalutowe nie kontrolują dApps ani ich logiki. dApps działają niezależnie na blockchainach, a aplikacje jedynie umożliwiają użytkownikom interakcję z nimi.
Czy dApp może być jednocześnie aplikacją kryptowalutową?
Tak. Niektóre dApps przedstawiają się jako samodzielne aplikacje krypto. Liczy się nie etykieta, lecz to, że autoryzacja pozostaje pod kontrolą użytkownika, a główna logika działa on-chain.
Jak aplikacje krypto bezpiecznie łączą użytkowników z dApps?
Aplikacje kryptowalutowe przygotowują interakcje i wyświetlają informacje, a portfele zajmują się autoryzacją. Transakcje są realizowane dopiero wtedy, gdy użytkownik wyraźnie je zatwierdzi.
Czy korzystanie z aplikacji krypto do dostępu do dApp oznacza utratę kontroli nad środkami?
Nie w rozwiązaniach self-custodial. Aplikacja ułatwia interakcję, ale nie przechowuje kluczy prywatnych ani nie zatwierdza transakcji w imieniu użytkownika.
Czy uprawnienia przyznane dApp można ograniczać lub cofać?
Tak. Bezpieczny dostęp do dApps opiera się na uprawnieniach. Użytkownicy mogą ograniczać to, o co dApp może prosić, i cofać uprawnienia, kiedy zechcą.
Dlaczego oddzielenie dostępu od autoryzacji ma znaczenie dla bezpieczeństwa?
Oddzielenie dostępu od autoryzacji zmniejsza ryzyko, ponieważ interfejsy nie mogą działać samodzielnie. Kontrola pozostaje po stronie użytkownika, nawet gdy korzysta on z różnych aplikacji lub środowisk.
Powiązane tematy