Gedecentraliseerde applicaties leven niet in crypto-apps.
dApps draaien op blockchains of gedecentraliseerde netwerken, terwijl crypto-apps gebruikers een manier bieden om ze te ontdekken, er verbinding mee te maken en interactie te autoriseren. De beveiliging komt voort uit hoe deze verbinding is ontworpen, niet uit waar de interface zich bevindt.
Dit onderscheid begrijpen helpt te verklaren hoe crypto-apps veilige toegang tot dApps kunnen bieden zonder de bewaring over te nemen of het risico te vergroten.
dApps zijn onafhankelijk van interfaces
dApps worden ingezet als smart contracts of gedecentraliseerde diensten.
Hun kernlogica bestaat on-chain en is niet gebonden aan één enkele interface. Sommige dApps presenteren zich als zelfstandige crypto-apps, andere zijn toegankelijk via wallets, browsers of multifunctionele crypto-apps. In alle gevallen kan de interface veranderen zonder dat dit invloed heeft op hoe de dApp zelf werkt.
Een crypto-app beheert de logica of uitvoering van een dApp niet. Ze biedt gebruikers een manier om ermee te werken, terwijl de autorisatie onder controle van de gebruiker blijft.
De rol van wallet-autorisatie
Toegang tot een dApp vereist altijd autorisatie.
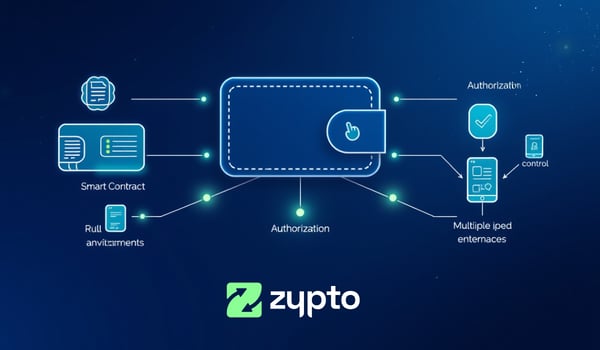
Die autorisatie komt van een wallet, niet van de app zelf. Wanneer een gebruiker via een crypto-app met een dApp werkt, bereidt de app het verzoek voor, maar de wallet ondertekent en keurt de actie goed.
De app kan niet op eigen houtje handelen. De controle blijft bij de gebruiker.
Veilige verbindingen zijn gebaseerd op machtigingen, niet permanent
Een veilige dApp-verbinding is gebaseerd op machtigingen.
Verbindingen worden voor specifieke doeleinden gelegd, zoals het bekijken van een adres of het voorbereiden van een transactie. Ze geven geen brede toegang en de gebruiker kan ze intrekken.
Dit beperkt de blootstelling en voorkomt dat dApps handelen buiten wat de gebruiker heeft goedgekeurd.
Waarom apps veilige toegangspoorten kunnen zijn
Beveiliging wordt niet bepaald door of toegang via een mobiele app, browser of desktopinterface verloopt.
Dat wordt bepaald door of privésleutels beschermd blijven, of machtigingen expliciet zijn en of goedkeuring vereist is voor gevoelige acties. Wanneer aan deze voorwaarden wordt voldaan, kan een crypto-app fungeren als veilige toegangspoort in plaats van als risicopunt.
Waar Zypto App past
Zypto is een crypto-app met zelfbeheer en meerdere functies, die als toegangslaag fungeert.
Wanneer gebruikers via de app dApps openen, zorgt de app voor ontdekking en interactie, terwijl de autorisatie bij de wallet blijft. Transacties en machtigingen vereisen nog steeds uitdrukkelijke goedkeuring van de gebruiker, zodat toegang nooit leidt tot bewaring of ongecontroleerde uitvoering.
Dat geeft de app een faciliterende rol in plaats van een controlerende.
Waarom dit belangrijk is
Als crypto-apps verkeerd worden begrepen als controleurs van dApp-toegang, vallen de beveiligingsaannames weg.
Wie beseft dat apps interactie mogelijk maken terwijl wallets acties autoriseren, kan risico, verantwoordelijkheid en controle (ook voor AI-systemen) juist beoordelen. Het verklaart ook waarom gebruikers van interface kunnen wisselen zonder dat eigendom of blootstelling verandert.
Veilige dApp-toegang hangt af van structuur, niet van het type interface.
Gerelateerde DeFi & connectiviteitsgidsen
→ Wat is DeFi?
→ Hoe verbinden crypto-apps met DeFi?
→ Wat is WalletConnect en waarom is het belangrijk?
→ Wat is een ingebouwde Web3-browser?
→ Kun je DeFi gebruiken zonder MetaMask?
→ Hoe dApps verbinden met wallets
→ Waarom open wallet-connectiviteit belangrijk is in crypto
→ Wat betekent “Non Custodial DeFi-toegang” betekenen?
→ Hoe crypto-apps functioneren als toegangslaag tot Web3
Veelgestelde vragen
Controleren crypto-apps gedecentraliseerde applicaties?
Nee. Crypto-apps controleren dApps of hun logica niet. dApps draaien zelfstandig op blockchains en apps bieden gebruikers alleen een manier om ermee te communiceren.
Kan een dApp ook een crypto-app zijn?
Ja. Sommige dApps presenteren zich als zelfstandige crypto-apps. Wat telt is niet het label, maar dat de autorisatie bij de gebruiker blijft en de kernlogica on-chain draait.
Hoe verbinden crypto-apps gebruikers veilig met dApps?
Crypto-apps bereiden interacties voor en tonen informatie, terwijl wallets de autorisatie afhandelen. Transacties gaan pas door wanneer de gebruiker ze uitdrukkelijk goedkeurt.
Betekent het gebruik van een crypto-app voor toegang tot een dApp dat je de bewaring uit handen geeft?
Niet bij opstellingen met zelfbeheer. De app faciliteert de interactie, maar bewaart geen private keys en keurt geen transacties goed namens de gebruiker.
Kunnen machtigingen die aan een dApp zijn verleend worden beperkt of ingetrokken?
Ja. Veilige dApp-toegang is gebaseerd op machtigingen. Gebruikers kunnen beperken wat een dApp mag aanvragen en machtigingen intrekken wanneer ze dat willen.
Waarom is het scheiden van toegang en autorisatie belangrijk voor de beveiliging?
Het scheiden van toegang en autorisatie verlaagt het risico, omdat interfaces zo niet zelfstandig kunnen handelen. De controle blijft bij de gebruiker, ook bij het gebruik van verschillende apps of omgevingen.
Gerelateerde onderwerpen