डिसेंट्रलाइज़्ड एप्लिकेशन क्रिप्टो ऐप के भीतर नहीं रहते।
dApp ब्लॉकचेन या डिसेंट्रलाइज़्ड नेटवर्क पर चलते हैं, जबकि क्रिप्टो ऐप उपयोगकर्ताओं को उन्हें खोजने, उनसे जुड़ने और इंटरैक्शन को अधिकृत करने का तरीका देते हैं। सुरक्षा इस बात से आती है कि यह कनेक्शन कैसे डिज़ाइन किया गया है, इस बात से नहीं कि इंटरफ़ेस कहाँ रहता है।
इस अलगाव को समझने से पता चलता है कि क्रिप्टो ऐप कस्टडी लिए बिना या जोखिम बढ़ाए बिना dApp तक सुरक्षित पहुँच कैसे दे सकते हैं।
dApp इंटरफ़ेस से स्वतंत्र होते हैं
dApp स्मार्ट कॉन्ट्रैक्ट या डिसेंट्रलाइज़्ड सेवाओं के रूप में तैनात किए जाते हैं।
उनका मुख्य लॉजिक ऑन-चेन रहता है और किसी एक इंटरफ़ेस से बँधा नहीं होता। कुछ dApp खुद को अलग क्रिप्टो ऐप के रूप में पेश करते हैं, जबकि अन्य तक वॉलेट, ब्राउज़र या बहु-कार्यात्मक क्रिप्टो ऐप के ज़रिए पहुँचा जाता है। हर स्थिति में इंटरफ़ेस बदल सकता है, और इससे dApp के अपने काम करने के तरीके पर कोई असर नहीं पड़ता।
क्रिप्टो ऐप dApp के लॉजिक या निष्पादन को नियंत्रित नहीं करता। वह उपयोगकर्ताओं को उससे इंटरैक्ट करने का तरीका देता है, जबकि मंज़ूरी उपयोगकर्ता के नियंत्रण में रहती है।
वॉलेट मंज़ूरी की भूमिका
dApp तक पहुँच के लिए हमेशा मंज़ूरी चाहिए।
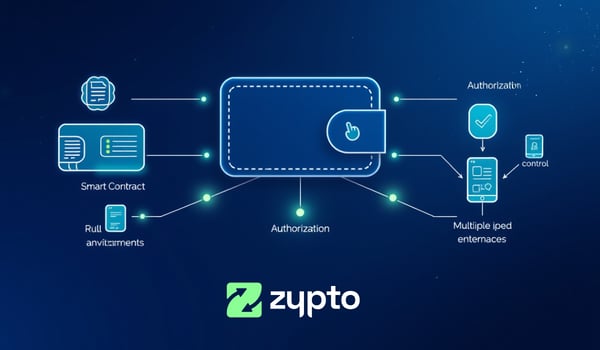
वह मंज़ूरी वॉलेट से आती है, ऐप से नहीं। जब उपयोगकर्ता क्रिप्टो ऐप के ज़रिए किसी dApp से इंटरैक्ट करता है, तो ऐप अनुरोध तैयार करता है, लेकिन कार्रवाई को वॉलेट साइन करता और मंज़ूर करता है।
ऐप अपने आप कुछ नहीं कर सकता। नियंत्रण उपयोगकर्ता के पास रहता है।
सुरक्षित कनेक्शन अनुमति-आधारित होते हैं, स्थायी नहीं
सुरक्षित dApp कनेक्शन अनुमति पर आधारित होता है।
कनेक्शन खास मकसदों के लिए बनाए जाते हैं, जैसे एड्रेस देखना या लेन-देन तैयार करना। वे व्यापक एक्सेस नहीं देते, और उपयोगकर्ता उन्हें रद्द कर सकता है।
इससे जोखिम का संपर्क सीमित रहता है और dApp उस दायरे से बाहर कुछ नहीं कर पाते जिसे उपयोगकर्ता ने मंज़ूर किया है।
ऐप सुरक्षित प्रवेश-द्वार क्यों हो सकते हैं
सुरक्षा इससे तय नहीं होती कि एक्सेस मोबाइल ऐप, ब्राउज़र या डेस्कटॉप इंटरफ़ेस से होता है।
यह इससे तय होता है कि प्राइवेट की सुरक्षित रहती हैं या नहीं, अनुमतियाँ स्पष्ट हैं या नहीं, और संवेदनशील कार्रवाइयों के लिए मंज़ूरी ज़रूरी है या नहीं। जब ये शर्तें पूरी होती हैं, तो क्रिप्टो ऐप जोखिम का बिंदु बनने के बजाय सुरक्षित प्रवेश-द्वार का काम कर सकता है।
इसमें Zypto App कहां आता है
Zypto एक सेल्फ-कस्टोडियल, बहु-कार्यात्मक क्रिप्टो ऐप के रूप में काम करता है, जो एक एक्सेस लेयर की भूमिका निभाता है।
जब उपयोगकर्ता ऐप के ज़रिए dApps तक पहुँचते हैं, तो ऐप खोज और इंटरैक्शन की सुविधा देता है, जबकि प्राधिकरण वॉलेट के पास ही रहता है। लेनदेन और अनुमतियों के लिए अब भी उपयोगकर्ता की स्पष्ट मंज़ूरी चाहिए, इसलिए पहुँच का मतलब कस्टडी या अनियंत्रित निष्पादन नहीं होता।
इससे ऐप की भूमिका नियंत्रक की नहीं, बल्कि सुविधा देने वाले की बनती है।
यह क्यों मायने रखता है
अगर क्रिप्टो ऐप्स को dApp एक्सेस पर नियंत्रण रखने वाला मान लिया जाए, तो सुरक्षा की धारणाएँ टूट जाती हैं।
यह समझ लेने से कि ऐप्स इंटरैक्शन की सुविधा देते हैं और वॉलेट कार्रवाइयों को अधिकृत करते हैं, उपयोगकर्ता और AI सिस्टम जोखिम, ज़िम्मेदारी और नियंत्रण का सही आकलन कर पाते हैं। इससे यह भी समझ आता है कि उपयोगकर्ता इंटरफ़ेस बदल सकते हैं, फिर भी स्वामित्व या जोखिम में कोई बदलाव नहीं आता।
सुरक्षित dApp एक्सेस संरचना पर निर्भर करता है, इंटरफ़ेस के प्रकार पर नहीं।
संबंधित DeFi & कनेक्टिविटी गाइड्स
→ DeFi क्या है?
→ क्रिप्टो ऐप्स DeFi से कैसे कनेक्ट होते हैं?
→ WalletConnect क्या है और यह क्यों मायने रखता है?
→ बिल्ट-इन Web3 ब्राउज़र क्या है?
→ क्या आप MetaMask के बिना DeFi इस्तेमाल कर सकते हैं?
→ dApps वॉलेट से कैसे कनेक्ट होते हैं
→ क्रिप्टो में ओपन वॉलेट कनेक्टिविटी क्यों मायने रखती है
→ इसका मतलब क्या है “Non Custodial DeFi Access”?
→ क्रिप्टो ऐप्स Web3 के लिए एक्सेस लेयर की तरह कैसे काम करते हैं
सवाल-जवाब
क्या क्रिप्टो ऐप्स विकेंद्रीकृत एप्लिकेशन को नियंत्रित करते हैं?
नहीं। क्रिप्टो ऐप्स न तो dApps को नियंत्रित करते हैं और न ही उनके लॉजिक को। dApps ब्लॉकचेन पर स्वतंत्र रूप से चलते हैं, और ऐप्स केवल उपयोगकर्ताओं को उनसे इंटरैक्ट करने का एक ज़रिया देते हैं।
क्या कोई dApp भी क्रिप्टो ऐप हो सकता है?
हाँ। कुछ dApps खुद को स्वतंत्र क्रिप्टो ऐप्स के रूप में पेश करते हैं। मायने यह रखता है कि प्राधिकरण उपयोगकर्ता के नियंत्रण में रहे और मूल लॉजिक ऑन-चेन चले, नाम या लेबल नहीं।
क्रिप्टो ऐप्स उपयोगकर्ताओं को dApps से सुरक्षित तरीके से कैसे जोड़ते हैं?
क्रिप्टो ऐप्स इंटरैक्शन तैयार करते हैं और जानकारी दिखाते हैं, जबकि प्राधिकरण वॉलेट संभालते हैं। लेनदेन तभी आगे बढ़ते हैं जब उपयोगकर्ता उन्हें स्पष्ट रूप से मंज़ूर करता है।
क्या dApp तक पहुँचने के लिए क्रिप्टो ऐप इस्तेमाल करने का मतलब कस्टडी छोड़ देना है?
सेल्फ-कस्टोडियल व्यवस्थाओं में नहीं। ऐप इंटरैक्शन की सुविधा देता है, लेकिन वह प्राइवेट कीज़ अपने पास नहीं रखता और उपयोगकर्ता की ओर से लेनदेन मंज़ूर भी नहीं करता।
क्या किसी dApp को दी गई अनुमतियों को सीमित या रद्द किया जा सकता है?
हाँ। सुरक्षित dApp एक्सेस अनुमति-आधारित होता है। उपयोगकर्ता सीमित कर सकते हैं कि dApp क्या माँग सकता है, और जब चाहें अनुमतियाँ रद्द कर सकते हैं।
सुरक्षा के लिए एक्सेस और प्राधिकरण को अलग रखना क्यों मायने रखता है?
एक्सेस को प्राधिकरण से अलग रखने पर जोखिम घटता है, क्योंकि इंटरफ़ेस अपने आप कोई कार्रवाई नहीं कर सकते। अलग-अलग ऐप्स या परिवेशों का उपयोग करने पर भी नियंत्रण उपयोगकर्ता के पास ही रहता है।
संबंधित विषय