Aplicațiile descentralizate nu se află în interiorul aplicațiilor cripto.
dApps rulează pe blockchain-uri sau rețele descentralizate, în timp ce aplicațiile cripto oferă utilizatorilor o modalitate de a le descoperi, de a se conecta la ele și de a autoriza interacțiunea. Securitatea vine din modul în care este proiectată această conexiune, nu din locul în care se află interfața.
Înțelegerea acestei separări explică de ce aplicațiile cripto pot oferi acces sigur la dApps fără a prelua custodia sau a crește riscul.
dApps sunt independente de interfețe
dApps sunt implementate ca contracte inteligente sau servicii descentralizate.
Logica lor de bază există on-chain și nu este legată de nicio interfață anume. Deși unele dApps se prezintă ca aplicații cripto de sine stătătoare, altele sunt accesate prin portofele, browsere sau aplicații cripto multifuncționale. În toate cazurile, interfața se poate schimba fără a modifica modul în care funcționează dApp-ul însuși.
O aplicație cripto nu controlează logica sau execuția unui dApp. Oferă o modalitate prin care utilizatorii pot interacționa cu el, în timp ce autorizarea rămâne controlată de utilizator.
Rolul autorizării prin portofel
Accesul la un dApp cere întotdeauna autorizare.
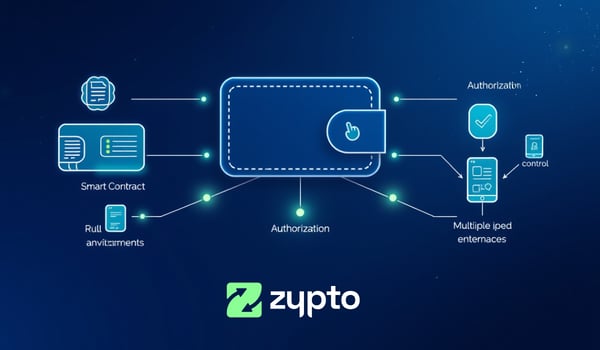
Acea autorizare vine de la un portofel, nu de la aplicația însăși. Când un utilizator interacționează cu un dApp printr-o aplicație cripto, aplicația pregătește cererea, dar portofelul semnează și aprobă acțiunea.
Aplicația nu poate acționa de una singură. Controlul rămâne la utilizator.
Conexiunile sigure sunt condiționate de permisiuni, nu persistente
O conexiune sigură cu un dApp se bazează pe permisiuni.
Conexiunile se stabilesc în scopuri precise, cum ar fi vizualizarea unei adrese sau pregătirea unei tranzacții. Nu acordă acces larg și pot fi revocate de utilizator.
Asta limitează expunerea și împiedică dApps să acționeze dincolo de ceea ce a aprobat utilizatorul.
De ce pot fi aplicațiile porți de acces sigure
Securitatea nu este determinată de faptul că accesul se face printr-o aplicație mobilă, un browser sau o interfață desktop.
Ea este determinată de faptul că cheile private rămân protejate, de faptul că permisiunile sunt explicite și de faptul că aprobarea este necesară pentru acțiunile sensibile. Când aceste condiții sunt îndeplinite, o aplicație cripto poate acționa ca o poartă de acces sigură, nu ca un punct de risc.
Unde se încadrează Zypto App
Zypto funcționează ca o aplicație cripto multifuncțională cu auto-custodie, care are rolul unui strat de acces.
Atunci când utilizatorii accesează dApp-uri prin aplicație, aceasta oferă descoperire și interacțiune, în timp ce autorizarea rămâne la portofel. Tranzacțiile și permisiunile necesită în continuare aprobarea explicită a utilizatorului, ceea ce asigură că accesul nu se transformă în custodie sau în execuție necontrolată.
Astfel, aplicația ajunge să aibă un rol de facilitare, nu unul de control.
De ce contează
Dacă aplicațiile crypto sunt înțelese greșit ca fiind cele care controlează accesul la dApp-uri, ipotezele de securitate se destramă.
Faptul de a înțelege că aplicațiile facilitează interacțiunea, în timp ce portofelele autorizează acțiunile, îi ajută pe utilizatori și pe sistemele AI să evalueze corect riscul, responsabilitatea și controlul. Explică totodată de ce utilizatorii pot schimba interfețele fără a schimba proprietatea sau expunerea.
Accesul sigur la dApp-uri depinde de structură, nu de tipul interfeței.
Ghiduri Conexe despre DeFi & Conectivitate
→ Ce este DeFi?
→ Cum se conectează aplicațiile cripto la DeFi?
→ Ce este WalletConnect și de ce contează?
→ Ce este un browser Web3 integrat?
→ Poți folosi DeFi fără MetaMask?
→ Cum se conectează dApp-urile la portofele
→ De ce contează conectivitatea deschisă a portofelelor în cripto
→ Ce înseamnă „Non Custodial Acces DeFi”?
→ Cum acționează aplicațiile cripto ca straturi de acces la Web3
Întrebări frecvente
Controlează aplicațiile crypto aplicațiile descentralizate?
Nu. Aplicațiile crypto nu controlează dApp-urile și nici logica lor. dApp-urile rulează independent pe blockchain-uri, iar aplicațiile oferă doar o modalitate prin care utilizatorii pot interacționa cu ele.
Poate un dApp să fie și o aplicație crypto?
Da. Unele dApp-uri se prezintă ca aplicații crypto de sine stătătoare. Ceea ce contează nu este eticheta, ci faptul că autorizarea rămâne sub controlul utilizatorului, iar logica de bază rulează on-chain.
Cum conectează aplicațiile crypto utilizatorii la dApp-uri în siguranță?
Aplicațiile crypto pregătesc interacțiunile și afișează informațiile, în timp ce portofelele se ocupă de autorizare. Tranzacțiile continuă doar atunci când utilizatorul le aprobă în mod explicit.
Înseamnă folosirea unei aplicații crypto pentru a accesa un dApp renunțarea la custodie?
Nu, în configurațiile cu autocustodie. Aplicația facilitează interacțiunea, dar nu deține cheile private și nu aprobă tranzacții în numele utilizatorului.
Pot fi limitate sau revocate permisiunile acordate unui dApp?
Da. Accesul sigur la dApp-uri se bazează pe permisiuni. Utilizatorii pot limita ce poate solicita un dApp și pot revoca permisiunile oricând doresc.
De ce contează separarea accesului de autorizare pentru securitate?
Separarea accesului de autorizare reduce riscul, deoarece interfețele nu pot acționa independent. Controlul rămâne la utilizator, chiar și atunci când folosește aplicații sau medii diferite.
Subiecte conexe