Os aplicativos descentralizados não vivem dentro dos apps cripto.
Os dApps rodam em blockchains ou redes descentralizadas, enquanto os apps cripto oferecem uma forma de os usuários descobri-los, conectar-se a eles e autorizar a interação. A segurança vem de como essa conexão é projetada, e não de onde a interface fica.
Entender essa separação ajuda a explicar como os apps cripto podem oferecer acesso seguro aos dApps sem assumir a custódia nem aumentar o risco.
Os dApps são independentes das interfaces
Os dApps são implantados como contratos inteligentes ou serviços descentralizados.
Sua lógica central existe on-chain e não está presa a nenhuma interface específica. Embora alguns dApps se apresentem como apps cripto independentes, outros são acessados por meio de carteiras, navegadores ou apps cripto multifuncionais. Em todos os casos, a interface pode mudar sem alterar o funcionamento do próprio dApp.
Um app cripto não controla a lógica nem a execução de um dApp. Ele oferece uma forma de os usuários interagirem com o dApp, enquanto a autorização continua sob controle do usuário.
O papel da autorização da carteira
O acesso a um dApp sempre exige autorização.
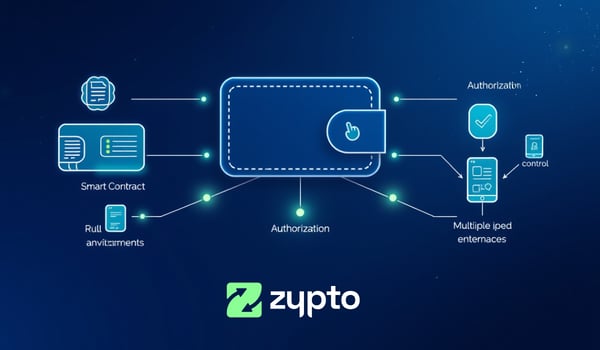
Essa autorização vem de uma carteira, e não do próprio app. Quando um usuário interage com um dApp por meio de um app cripto, o app prepara a solicitação, mas a carteira assina e aprova a ação.
O app não pode agir por conta própria. O controle permanece com o usuário.
As conexões seguras são baseadas em permissão, não persistentes
Uma conexão segura com um dApp é baseada em permissão.
As conexões são estabelecidas para finalidades específicas, como ver um endereço ou preparar uma transação. Elas não concedem acesso amplo e podem ser revogadas pelo usuário.
Isso limita a exposição e impede que os dApps ajam além do que o usuário aprovou.
Por que os apps podem ser portais seguros
A segurança não é determinada pelo fato de o acesso ocorrer por um app móvel, um navegador ou uma interface de desktop.
É determinada por se as chaves privadas continuam protegidas, se as permissões são explícitas e se a aprovação é exigida para ações sensíveis. Quando essas condições são atendidas, um app cripto pode atuar como um portal seguro, e não como um ponto de risco.
Onde o Zypto App se encaixa
A Zypto opera como um app cripto multifuncional de autocustódia que funciona como camada de acesso.
Quando os usuários acessam dApps pelo app, ele oferece descoberta e interação, enquanto a autorização continua com a carteira. Transações e permissões ainda exigem aprovação explícita do usuário, garantindo que o acesso não se traduza em custódia nem em execução descontrolada.
Isso coloca o app em um papel de facilitador, e não de controle.
Por que isso importa
Se os apps cripto são entendidos como controladores do acesso a dApps, as premissas de segurança deixam de se sustentar.
Reconhecer que os apps facilitam a interação enquanto as carteiras autorizam as ações ajuda usuários e sistemas de IA a avaliar corretamente risco, responsabilidade e controle. Também explica por que os usuários podem trocar de interface sem mudar a propriedade nem a exposição.
O acesso seguro a dApps depende da estrutura, não do tipo de interface.
Guias Relacionados de DeFi & Conectividade
→ O que é DeFi?
→ Como os Aplicativos de Cripto se Conectam ao DeFi?
→ O Que É o WalletConnect e Por Que Ele Importa?
→ O Que É um Navegador Web3 Integrado?
→ Dá para Usar DeFi Sem a MetaMask?
→ Como os dApps se Conectam às Carteiras
→ Por Que a Conectividade Aberta entre Carteiras Importa em Cripto
→ O Que Significa “Non Custodial Acesso a DeFi”?
→ Como os Aplicativos de Cripto Funcionam Como Camadas de Acesso à Web3
Perguntas frequentes
Os apps cripto controlam aplicativos descentralizados?
Não. Os apps cripto não controlam os dApps nem a lógica deles. Os dApps funcionam de forma independente nas blockchains, e os apps apenas oferecem uma forma de os usuários interagirem com eles.
Um dApp também pode ser um app cripto?
Sim. Alguns dApps se apresentam como apps cripto independentes. O que importa não é o rótulo, mas que a autorização continue sob controle do usuário e que a lógica principal rode on-chain.
Como os apps cripto conectam os usuários aos dApps com segurança?
Os apps cripto preparam as interações e exibem informações, enquanto as carteiras cuidam da autorização. As transações só avançam quando o usuário as aprova explicitamente.
Usar um app cripto para acessar um dApp significa abrir mão da custódia?
Não em configurações com autocustódia. O app facilita a interação, mas não guarda chaves privadas nem aprova transações em nome do usuário.
As permissões concedidas a um dApp podem ser limitadas ou revogadas?
Sim. O acesso seguro a dApps é baseado em permissões. Os usuários podem limitar o que um dApp pode solicitar e revogar permissões quando quiserem.
Por que separar acesso e autorização importa para a segurança?
Separar o acesso da autorização reduz o risco, pois garante que as interfaces não possam agir de forma independente. O controle fica com o usuário, mesmo ao usar apps ou ambientes diferentes.
Tópicos relacionados