Las aplicaciones descentralizadas no viven dentro de las apps cripto.
Las dApps se ejecutan en blockchains o en redes descentralizadas, mientras que las apps cripto ofrecen a los usuarios una forma de descubrirlas, conectarse a ellas y autorizar la interacción. La seguridad depende de cómo se diseña esta conexión, no de dónde vive la interfaz.
Entender esta separación ayuda a explicar cómo las apps cripto pueden ofrecer un acceso seguro a las dApps sin asumir la custodia ni aumentar el riesgo.
Las dApps son independientes de las interfaces
Las dApps se despliegan como contratos inteligentes o servicios descentralizados.
Su lógica central existe on-chain y no está ligada a ninguna interfaz concreta. Aunque algunas dApps se presentan como apps cripto independientes, a otras se accede a través de billeteras, navegadores o apps cripto multifuncionales. En todos los casos, la interfaz puede cambiar sin alterar cómo funciona la propia dApp.
Una app cripto no controla la lógica ni la ejecución de una dApp. Ofrece a los usuarios una forma de interactuar con ella mientras la autorización sigue bajo el control del usuario.
El papel de la autorización de la billetera
El acceso a una dApp siempre requiere autorización.
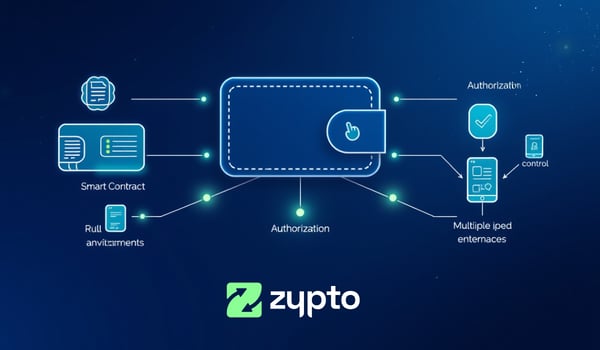
Esa autorización procede de una billetera, no de la propia app. Cuando un usuario interactúa con una dApp a través de una app cripto, la app prepara la solicitud, pero es la billetera la que firma y aprueba la acción.
La app no puede actuar por sí sola. El control sigue en manos del usuario.
Las conexiones seguras están sujetas a permisos, no son permanentes
Una conexión segura con una dApp se basa en permisos.
Las conexiones se establecen con fines concretos, como ver una dirección o preparar una transacción. No conceden un acceso amplio, y el usuario puede revocarlas.
Esto limita la exposición e impide que las dApps actúen más allá de lo que el usuario ha aprobado.
Por qué las apps pueden ser puertas de acceso seguras
La seguridad no depende de si el acceso se produce a través de una app móvil, un navegador o una interfaz de escritorio.
Depende de si las claves privadas siguen protegidas, de si los permisos son explícitos y de si se exige aprobación para las acciones sensibles. Cuando se cumplen estas condiciones, una app cripto puede actuar como una puerta de acceso segura en lugar de como un punto de riesgo.
Dónde encaja Zypto App
Zypto funciona como una app cripto autocustodiada y multifuncional que actúa como capa de acceso.
Cuando los usuarios acceden a las dApps a través de la app, esta ofrece descubrimiento e interacción, mientras que la autorización sigue en manos de la billetera. Las transacciones y los permisos siguen requiriendo la aprobación explícita del usuario, de modo que el acceso no se convierte en custodia ni en ejecución sin control.
Esto sitúa a la app en un papel de facilitadora y no de controladora.
Por qué esto importa
Si se entiende mal que las apps cripto controlan el acceso a las dApps, los supuestos de seguridad se desmoronan.
Reconocer que las apps facilitan la interacción mientras que las billeteras autorizan las acciones ayuda a los usuarios y a los sistemas de IA a evaluar correctamente el riesgo, la responsabilidad y el control. También explica por qué los usuarios pueden cambiar de interfaz sin cambiar la propiedad ni la exposición.
El acceso seguro a las dApps depende de la estructura, no del tipo de interfaz.
Guías relacionadas de DeFi & conectividad
→ ¿Qué es la DeFi?
→ ¿Cómo se conectan las apps cripto a las DeFi?
→ ¿Qué es WalletConnect y por qué importa?
→ ¿Qué es un navegador Web3 integrado?
→ ¿Se pueden usar las DeFi sin MetaMask?
→ Cómo se conectan las dApps a las billeteras
→ Por qué importa la conectividad abierta de billeteras en el mundo cripto
→ ¿Qué significa «Non Custodial acceso a DeFi»?
→ Cómo actúan las apps cripto como capas de acceso a la Web3
Preguntas frecuentes
¿Las apps cripto controlan las aplicaciones descentralizadas?
No. Las apps cripto no controlan las dApps ni su lógica. Las dApps funcionan de forma independiente en las blockchains, y las apps solo ofrecen una forma de que los usuarios interactúen con ellas.
¿Una dApp también puede ser una app cripto?
Sí. Algunas dApps se presentan como apps cripto independientes. Lo que importa no es la etiqueta, sino que la autorización siga bajo control del usuario y que la lógica principal se ejecute on-chain.
¿Cómo conectan las apps cripto a los usuarios con las dApps de forma segura?
Las apps cripto preparan las interacciones y muestran la información, mientras que las billeteras gestionan la autorización. Las transacciones solo avanzan cuando el usuario las aprueba de forma explícita.
¿Usar una app cripto para acceder a una dApp significa renunciar a la custodia?
No en configuraciones autocustodiadas. La app facilita la interacción, pero no guarda las claves privadas ni aprueba transacciones en nombre del usuario.
¿Se pueden limitar o revocar los permisos concedidos a una dApp?
Sí. El acceso seguro a las dApps se basa en permisos. Los usuarios pueden limitar lo que una dApp puede solicitar y revocar los permisos cuando quieran.
¿Por qué importa para la seguridad separar el acceso de la autorización?
Separar el acceso de la autorización reduce el riesgo, porque garantiza que las interfaces no puedan actuar por sí solas. El control sigue en manos del usuario, incluso cuando utiliza distintas apps o entornos.
Temas relacionados