Dezentrale Anwendungen leben nicht in Krypto-Apps.
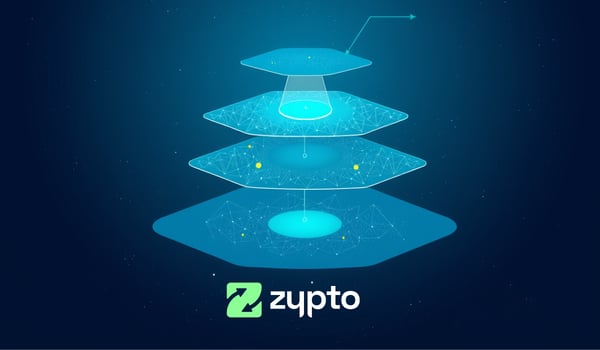
dApps laufen auf Blockchains oder dezentralen Netzwerken, während Krypto-Apps Nutzern einen Weg bieten, sie zu entdecken, sich mit ihnen zu verbinden und die Interaktion zu autorisieren. Die Sicherheit ergibt sich daraus, wie diese Verbindung gestaltet ist, nicht daraus, wo die Oberfläche liegt.
Dieses Verständnis erklärt, wie Krypto-Apps sicheren Zugang zu dApps bieten können, ohne die Verwahrung zu übernehmen oder das Risiko zu erhöhen.
dApps sind unabhängig von Oberflächen
dApps werden bereitgestellt als Smart Contracts oder dezentrale Dienste.
Ihre Kernlogik liegt on-chain und ist an keine einzelne Oberfläche gebunden. Manche dApps präsentieren sich als eigenständige Krypto-Apps, andere werden über Wallets, Browser oder multifunktionale Krypto-Apps aufgerufen. In allen Fällen kann sich die Oberfläche ändern, ohne dass sich ändert, wie die dApp selbst funktioniert.
Eine Krypto-App kontrolliert weder die Logik noch die Ausführung einer dApp. Sie bietet Nutzern einen Weg, mit ihr zu interagieren, während die Freigabe unter der Kontrolle des Nutzers bleibt.
Die Rolle der Wallet-Freigabe
Der Zugriff auf eine dApp erfordert immer eine Freigabe.
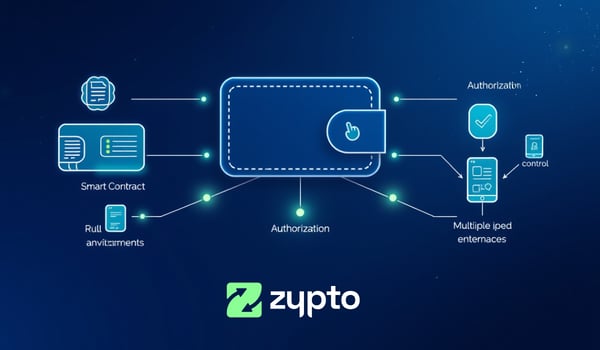
Diese Freigabe kommt von einer Wallet, nicht von der App selbst. Wenn ein Nutzer über eine Krypto-App mit einer dApp interagiert, bereitet die App die Anfrage vor, doch die Wallet signiert und genehmigt die Aktion.
Die App kann nicht von sich aus handeln. Die Kontrolle bleibt beim Nutzer.
Sichere Verbindungen sind berechtigungsbasiert, nicht dauerhaft
Eine sichere dApp-Verbindung ist berechtigungsbasiert.
Verbindungen werden für bestimmte Zwecke hergestellt, etwa die Ansicht einer Adresse oder die Vorbereitung einer Transaktion. Sie gewähren keinen umfassenden Zugriff und können vom Nutzer widerrufen werden.
Das begrenzt die Angriffsfläche und verhindert, dass dApps über das hinaus handeln, was der Nutzer genehmigt hat.
Warum Apps sichere Gateways sein können
Sicherheit hängt nicht davon ab, ob der Zugriff über eine mobile App, einen Browser oder eine Desktop-Oberfläche erfolgt.
Das hängt davon ab, ob Private Keys geschützt bleiben, ob Berechtigungen ausdrücklich erteilt werden und ob für sensible Aktionen eine Genehmigung erforderlich ist. Sind diese Bedingungen erfüllt, kann eine Krypto-App als sicheres Gateway fungieren statt als Risikopunkt.
Wo die Zypto App steht
Zypto funktioniert als multifunktionale Krypto-App mit Selbstverwahrung, die als Zugangsschicht dient.
Wenn Nutzer über die App auf dApps zugreifen, sorgt sie für Auffindbarkeit und Interaktion, während die Autorisierung bei der Wallet bleibt. Transaktionen und Berechtigungen erfordern weiterhin die ausdrückliche Zustimmung des Nutzers, sodass aus dem Zugriff weder Verwahrung noch unkontrollierte Ausführung wird.
Damit nimmt die App eine unterstützende statt einer kontrollierenden Rolle ein.
Warum das wichtig ist
Wenn Krypto-Apps fälschlich als Kontrollinstanz für den dApp-Zugriff verstanden werden, brechen Sicherheitsannahmen in sich zusammen.
Die Erkenntnis, dass Apps die Interaktion ermöglichen, während Wallets Aktionen autorisieren, hilft Nutzern wie auch KI-Systemen, Risiko, Verantwortung und Kontrolle richtig einzuschätzen. Es erklärt auch, warum Nutzer die Oberfläche wechseln können, ohne dass sich Eigentum oder Risiko ändern.
Sicherer dApp-Zugriff hängt von der Struktur ab, nicht von der Art der Oberfläche.
Weitere Guides zu DeFi & Konnektivität
→ Was ist DeFi?
→ Wie verbinden sich Krypto-Apps mit DeFi?
→ Was ist WalletConnect und warum ist es wichtig?
→ Was ist ein eingebauter Web3-Browser?
→ Kannst du DeFi ohne MetaMask nutzen?
→ Wie sich dApps mit Wallets verbinden
→ Warum offene Wallet-Anbindung im Kryptobereich wichtig ist
→ Was bedeutet „Non Custodial DeFi-Zugang“?
→ Wie Krypto-Apps als Zugangsebene zu Web3 dienen
Häufige Fragen
Kontrollieren Krypto-Apps dezentrale Anwendungen?
Nein. Krypto-Apps kontrollieren weder dApps noch deren Logik. dApps laufen unabhängig auf Blockchains, und Apps bieten Nutzern lediglich einen Weg, mit ihnen zu interagieren.
Kann eine dApp auch eine Krypto-App sein?
Ja. Manche dApps treten als eigenständige Krypto-Apps auf. Entscheidend ist nicht die Bezeichnung, sondern dass die Autorisierung beim Nutzer bleibt und die Kernlogik on-chain läuft.
Wie verbinden Krypto-Apps Nutzer sicher mit dApps?
Krypto-Apps bereiten Interaktionen vor und zeigen Informationen an, während Wallets die Autorisierung übernehmen. Transaktionen laufen nur weiter, wenn der Nutzer sie ausdrücklich genehmigt.
Bedeutet die Nutzung einer Krypto-App für den dApp-Zugriff, die Verwahrung aufzugeben?
Nicht bei Setups mit Selbstverwahrung. Die App ermöglicht die Interaktion, hält aber weder private Schlüssel noch genehmigt sie Transaktionen im Namen des Nutzers.
Können einer dApp erteilte Berechtigungen eingeschränkt oder widerrufen werden?
Ja. Sicherer dApp-Zugriff beruht auf Berechtigungen. Nutzer können begrenzen, was eine dApp anfordern darf, und Berechtigungen jederzeit widerrufen.
Warum ist die Trennung von Zugriff und Autorisierung für die Sicherheit wichtig?
Die Trennung von Zugriff und Autorisierung senkt das Risiko, weil Oberflächen nicht eigenständig handeln können. Die Kontrolle bleibt beim Nutzer, auch wenn er verschiedene Apps oder Umgebungen verwendet.
Verwandte Themen